
Les RSSI se méfient des vendeurs par métier. Méritez le rendez-vous.
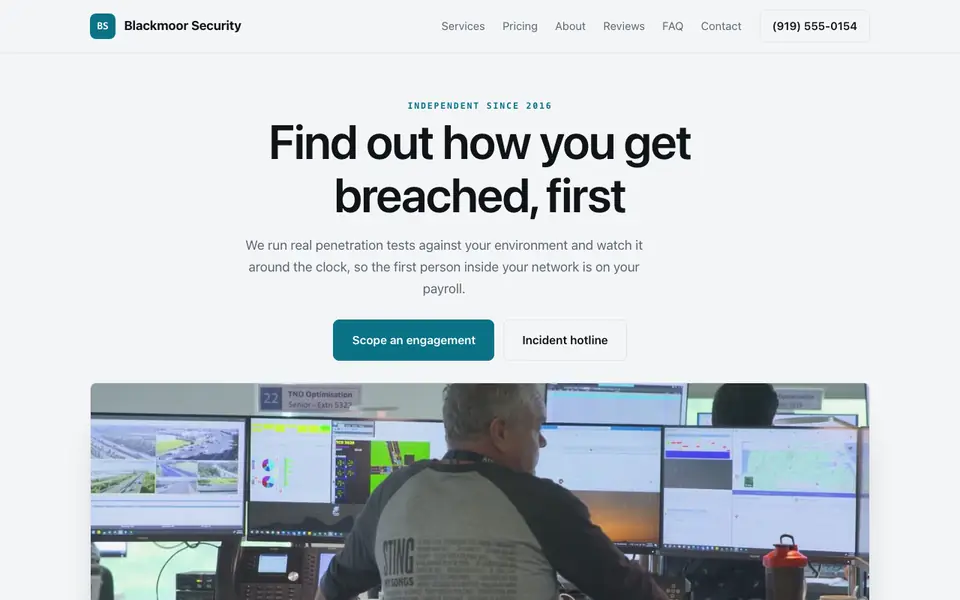
La réponse courte
Un site de cybersécurité doit inspirer confiance rapidement : services clairs (tests d'intrusion, détection managée, conformité), les référentiels avec lesquels vous travaillez, les certifications de votre équipe, et un moyen simple de demander une consultation. L'IA de we.inc rédige et crée ces pages à partir de votre description. L'IA utilise des crédits ; les offres payantes démarrent à 20 $/mois.
Un site de cybersécurité qui explique ce que vous protégez, quels référentiels vous couvrez et pourquoi les acheteurs peuvent faire confiance à votre équipe. Décrivez votre cabinet et l'IA le construit.
Les pages indispensables d'un site web : Cybersécurité
- Accueil: Qui vous protégez (PME, santé, fintech) et ce que vous faites, en termes clairs, avec un bouton de consultation. Les acheteurs sont souvent des dirigeants non techniques qui doivent vous comprendre en une lecture.
- Services: Une page chacun pour les tests d'intrusion, la sécurité managée, la réponse aux incidents, le vCISO, ou ce que vous vendez. Les acheteurs cherchent le service spécifique, et chacun doit expliquer son propre périmètre.
- Conformité & Référentiels: Les référentiels avec lesquels vous aidez : SOC 2, HIPAA, PCI DSS, NIST CSF ou CMMC. Les échéances de conformité déclenchent souvent l'achat.
- Équipe & Certifications: Certifications comme OSCP, CISSP ou CISM, et expériences pertinentes. En sécurité, les personnes sont le produit.
- Ressources: Articles ou avis en langage clair. Ils démontrent l'expertise et donnent aux moteurs de recherche quelque chose à positionner.
- Consultation / Contact: Un formulaire court plus un contact de réponse aux incidents clairement séparé. Quelqu'un en pleine crise ne devrait pas avoir à remplir un formulaire commercial.
Créer avec cette description
Un site pour un cabinet de cybersécurité à Denver appelé Ridgeline Cyber. Nous faisons des tests d'intrusion, de la détection et réponse managées, et de la préparation SOC 2 pour des SaaS de taille moyenne. Inclure des pages de services, une page de référentiels de conformité, les certifications de l'équipe, une section ressources, et un formulaire de consultation plus un numéro de réponse aux incidents 24/7. Look sombre, précis, moderne.
Des fonctionnalités pensées pour votre secteur
- Spécificités de couverture des menaces: Exactement quels vecteurs d'attaque et référentiels vous couvrez, avec le niveau de détail que les RSSI exigent.
- Pages de crédibilité recherche: Publications et crédits CVE de votre équipe, la monnaie de réputation du monde de la sécurité.
- Contenu technique approfondi: Architecture et logique de détection expliqués au niveau praticien, pas au niveau du résumé analytique.
Parfait pour :
- Éditeurs de détection des menaces
- Cabinets de services sécurité
- Outils d'automatisation de la conformité
- Sociétés de tests d'intrusion
Ne surévaluez pas les certifications ou garanties
Ne listez que les certifications que votre personnel détient vraiment et les statuts de partenaire que vous avez réellement. Évitez le langage 'inviolable' ou 'conformité garantie' ; les auditeurs accordent la conformité, et les acheteurs avisés se méfient des absolus.
Séparez la ligne incidents de la ligne commerciale
Mettez un numéro de téléphone d'urgence pour la réponse aux incidents dans l'en-tête ou pied de page, distinct du formulaire de consultation. Ça signale la maturité et aide la personne qui a le plus besoin de vous.
Rédigez pour le décideur budgétaire, pas seulement les ingénieurs
Cadrez chaque service autour du résultat business (passer un audit, satisfaire le questionnaire sécurité d'un client, réduire les temps d'arrêt), puis donnez le périmètre technique en dessous. Les deux types de lecteurs obtiennent ce dont ils ont besoin.
We.inc héberge des pages marketing, pas des outils sécurité
Le formulaire de contact vous envoie un email en texte clair, donc ne demandez pas aux visiteurs d'y envoyer des données sensibles. Il n'y a pas de portail client ni d'échange de fichiers sécurisé ; utilisez un outil de transfert sécurisé dédié, et liez Calendly pour les appels.
Ce que ça coûte, en toute franchise
Vos principaux coûts sont un domaine (environ $10 à $20 par an) et les outils de planification ou de transfert sécurisé que vous liez. Créer un site sur We.Inc est gratuit, sans carte bancaire pour commencer ; les offres payantes démarrent à 20 $/mois.
Créer un site sur We.Inc est gratuit, sans carte bancaire pour commencer ; les offres payantes démarrent à 20 $/mois.
Questions sur les sites web : Cybersécurité
Le site est-il lui-même sécurisé ?
Les sites publiés sont servis en HTTPS avec SSL inclus. Le formulaire de contact envoie des emails, donc traitez-le comme un formulaire de demande générale et ne collectez jamais de credentials ni de données sensibles sur un incident via celui-ci.
Puis-je publier des avis de sécurité et articles de blog ?
Oui. Demandez à l'IA d'ajouter une section ressources ou blog et de rédiger ou formater des articles depuis vos notes, puis modifiez avant de publier.
Combien ça coûte ?
Créer un site sur We.Inc est gratuit, sans carte bancaire pour commencer ; les offres payantes démarrent à 20 $/mois (Starter, 250 crédits). Votre propre domaine est en plus, généralement $10 à $20 par an.
Les prospects peuvent-ils réserver un appel directement ?
Il n'y a pas de calendrier intégré. Intégrez ou liez Calendly ou votre planificateur préféré à côté du formulaire de consultation.
Puis-je utiliser le domaine de mon entreprise ?
Oui, les domaines personnalisés sont disponibles sur les plans payants dès Starter.
Voir aussi: Créateur de sites
- Site pour cabinet dentaire
- Site cabinet dermatologie
- Constructeur site agence dev
- Site pour DJ
- Site web cabinet médical
- Site pour éleveur de chiens
- Site web éducateur canin & dresseur de chien
- Site pour Doula et Sage-Femme
Plus sur ce sujet
- Créer un site pour startup SaaS
- Créer un site pour startup
- Créer un site d'adhésion ou de communauté payante
- Constructeur site agence dev | Créez le vôtre gratuitement
Produit
Pour qui
- Pour les agences
- Pour les indépendants
- Pour les hébergeurs
- Pour les plateformes SaaS
- Pour les startups
- Services financiers
- Solutions pour la santé
Fonctionnalités
- Éditeur visuel
- SEO et analyses
- Image de marque personnalisée
- Tableau de bord client
- Facturation revendeur
Ressources
- Blog
- Centre d'aide
- Outils gratuits pour les entreprises
- Free UI Components
- Modèles
- Collections de modèles
- Exemples de sites
- Guides
- Comparatifs
- Alternatives
- Les meilleurs
- Avis
- Guides des tarifs
- Cas d'usage
- Glossaire et guides
- Intégrations
- Développeurs
- Benchmark
- Windows App