
CISOs misstrauen Anbietern von Berufs wegen. Verdienen Sie sich das Gespräch.
Die kurze Antwort
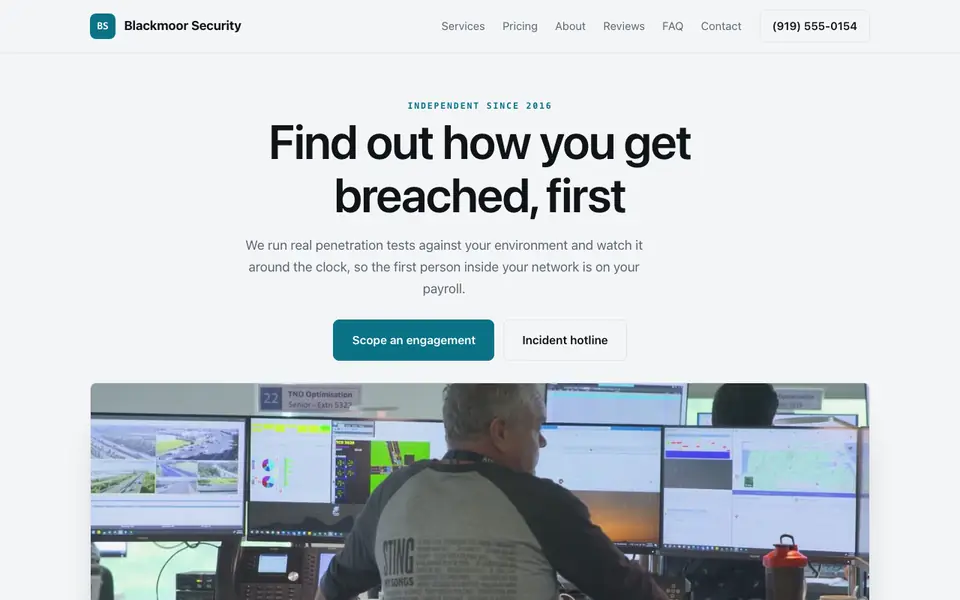
Eine Cybersicherheits-Website muss schnell Vertrauen gewinnen: klare Leistungen (Pen Testing, Managed Detection, Compliance-Bereitschaft), die Frameworks, mit denen Sie arbeiten, die Qualifikationen Ihres Teams und eine einfache Möglichkeit, eine Beratung anzufragen. Die KI von We.inc schreibt und baut diese Seiten aus Ihrer Beschreibung. Bezahlte Tarife beginnen bei $20 im Monat.
Eine Cybersicherheits-Website, die erklärt, was Sie schützen, welche Frameworks Sie unterstützen und warum Käufer Ihrem Team vertrauen können. Beschreiben Sie Ihre Firma und die KI erstellt sie.
Seiten, die jede Website braucht: Cybersicherheit
- Startseite: Wen Sie schützen (KMU, Gesundheitswesen, Fintech) und was Sie tun, in einfachen Worten, mit einem Beratungsbutton. Käufer sind oft nicht-technische Führungskräfte, die Sie in einem Lesevorgang verstehen müssen.
- Leistungen: Je eine Seite für Penetrationstests, Managed Security, Incident Response, vCISO oder was auch immer Sie verkaufen. Käufer suchen nach dem spezifischen Dienst, und jeder braucht seinen eigenen erklärten Umfang.
- Compliance & Frameworks: Die Frameworks, bei denen Sie helfen, wie SOC 2, HIPAA, PCI DSS, NIST CSF oder CMMC. Compliance-Fristen sind oft das, was den Kauf auslöst.
- Team & Qualifikationen: Zertifizierungen wie OSCP, CISSP oder CISM und relevante Erfahrung. In der Sicherheitsbranche sind die Menschen das Produkt.
- Ressourcen: Verständliche Artikel oder Advisories. Sie zeigen Expertise und geben Suchmaschinen etwas zum Ranken.
- Beratung / Kontakt: Ein kurzes Formular plus ein separater, klar gekennzeichneter Incident-Response-Kontakt. Jemand mitten in einem Vorfall sollte kein Verkaufsformular ausfüllen müssen.
Mit dieser Beschreibung erstellen
Eine Website für eine Cybersicherheitsfirma in Hamburg namens Ridgeline Cyber. Wir bieten Penetrationstests, Managed Detection and Response und SOC-2-Bereitschaft für mittelgroße SaaS-Unternehmen. Mit Leistungsseiten, einer Compliance-Frameworks-Seite, Team-Qualifikationen, einem Ressourcenbereich und einem Beratungsformular plus einer 24/7-Incident-Response-Telefonnummer. Dunkel, präzise, modern.
Funktionen für deine Branche
- Spezifische Bedrohungsabdeckung: Genau welche Angriffsvektoren und Frameworks Sie abdecken, in der MITRE-gemappten Tiefe, die CISOs verlangen.
- Forschungsglaubwürdigkeitsseiten: Veröffentlichte Erkenntnisse und CVE-Credits Ihres Teams, die Reputationswährung der Sicherheitswelt.
- Technische Deep-Dive-Inhalte: Architektur und Erkennungslogik in Praktiker-Tiefe erklärt, nicht auf Analysten-Brief-Höhe.
Perfekt für:
- Bedrohungserkennungsanbieter
- Sicherheitsdienstleister
- Compliance-Automatisierungstools
- Penetrationstest-Unternehmen
Keine übertriebenen Zertifizierungen oder Garantien
Listen Sie nur Zertifizierungen auf, die Ihre Mitarbeiter tatsächlich besitzen, und Partnerschaften, die Sie tatsächlich haben. Vermeiden Sie Sprache wie 'unknackbar' oder 'garantierte Compliance'; Auditoren vergeben Compliance, und erfahrene Käufer misstrauen absoluten Aussagen.
Incident-Hotline von Vertrieb trennen
Setzen Sie eine Notfall-Incident-Response-Telefonnummer in Header oder Footer, getrennt vom Beratungsformular. Das signalisiert Reife und hilft der Person, die Sie am dringendsten braucht.
Für den Budget-Verantwortlichen schreiben, nicht nur für Ingenieure
Rahmen Sie jede Leistung rund um das Geschäftsergebnis (ein Audit bestehen, den Sicherheitsfragebogen eines Kunden erfüllen, Ausfallzeiten reduzieren), geben Sie dann den technischen Umfang darunter an. Beide Leser bekommen, was sie brauchen.
We.inc hostet Marketingseiten, keine Sicherheitstools
Das Kontaktformular schickt Ihnen eine E-Mail im Klartext, also bitten Sie Besucher nicht, sensible Details darüber zu senden. Es gibt kein Client-Portal oder sicheren Dateitransfer; nutzen Sie ein dediziertes sicheres Transfer- oder PSA-Tool und verlinken Sie Calendly für die Terminbuchung.
Was es kostet, ganz ehrlich
Ihre Hauptkosten sind eine Domain (ca. $10 bis $20 pro Jahr) und die Planungs- oder sicheren Datei-Tools, die Sie verlinken. Bei We.Inc können Sie kostenlos bauen, ganz ohne Karte.
Kostenlos bauen, keine Karte nötig; bezahlte Tarife ab $20/Monat
Fragen zur Website: Cybersicherheit
Ist die Website selbst sicher?
Veröffentlichte Websites werden über HTTPS mit inklusive SSL ausgeliefert. Das Kontaktformular sendet E-Mails, also behandeln Sie es als allgemeines Anfrageformular und sammeln Sie niemals Zugangsdaten oder sensible Vorfallsdetails darüber.
Kann ich Advisories und Blog-Beiträge veröffentlichen?
Ja. Bitten Sie die KI, einen Ressourcen- oder Blog-Bereich hinzuzufügen und Beiträge aus Ihren Notizen zu schreiben oder zu formatieren, dann bearbeiten Sie diese vor der Veröffentlichung.
Was kostet das?
Auf We.Inc können Sie kostenlos bauen, ganz ohne Karte. Bezahlte Tarife beginnen bei $20 im Monat auf Starter mit 250 Credits. Ihre eigene Domain kostet extra, üblicherweise $10 bis $20 pro Jahr.
Können Interessenten direkt einen Termin buchen?
Es gibt keinen integrierten Kalender. Betten Sie Calendly oder Ihren bevorzugten Terminplaner neben dem Beratungsformular ein oder verlinken Sie darauf.
Kann ich meine Firmendomain verwenden?
Ja, eigene Domains sind auf kostenpflichtigen Plänen ab Starter verfügbar.
Verwandt: Website Builder mit KI
- Zahnarzt Website-Baukasten
- Dermatologie Website-Design & Baukasten
- Software-Agentur Website-Baukasten
- DJ Website-Baukasten
- Website für Arztpraxen
- Hundezüchter Website-Baukasten
- Hundetrainer Website erstellen
- Doula Website Builder & Doula Website Vorlagen
Produkt
Für wen
- Für Agenturen
- Für Freelancer
- Für Hosting-Anbieter
- Für SaaS-Plattformen
- Für Start-ups
- Finanzdienstleistungen
- Lösungen für das Gesundheitswesen
Funktionen
Ressourcen
- Blog
- Hilfecenter
- Kostenlose Tools für Unternehmen
- Free UI Components
- Vorlagen
- Vorlagen-Sammlungen
- Website-Beispiele
- Ratgeber
- Vergleiche
- Alternativen
- Die besten
- Testberichte
- Preisübersichten
- Anwendungsfälle
- Glossar und Anleitungen
- Integrationen
- Entwickler
- Benchmark
- Windows App