Questionário de segurança para criadores de sites: 50 perguntas para fornecedores
Um questionário de segurança escrito para criadores de sites e plataformas de sites, não para SaaS genérico: separação entre sites de clientes, controle de publicação, domínios e DNS órfão, scripts de terceiros, dados de formulários, recursos de IA, e-mails enviados em seu nome, logs, incidentes e saída. Com o que é uma boa resposta, como pesar as evidências e nossas próprias respostas onde elas são verdadeiras.
A maioria dos questionários de segurança foi escrita para software que guarda seus registros: folha de pagamento, CRM, chamados. Uma plataforma de sites é outro bicho. Sua função principal é publicar coisas para a internet inteira em seu nome, muitas vezes em domínios que são seus, muitas vezes editadas por pessoas de fora da sua organização e, cada vez mais, com a IA escrevendo o primeiro rascunho. Os riscos que importam são sobre quem pode colocar o quê diante do público e o que a plataforma faz com os dados que os visitantes digitam nos seus formulários. Este questionário cobre esses riscos. Use-o junto com o seu questionário padrão, não no lugar dele.
Comece pelos questionários padrão e depois acrescente este
Já existem vários questionários gratuitos ou amplamente usados, e um fornecedor sério terá respondido a pelo menos um deles:
- CAIQ, da Cloud Security Alliance: uma planilha de sim/não mapeada para a sua Cloud Controls Matrix. A versão atual é a v4.1. É uma autoavaliação, não uma certificação.
- HECVAT, da EDUCAUSE, usado em todo o ensino superior. A versão 4 juntou as versões completa, simplificada e on-premises anteriores em um único arquivo e acrescentou perguntas sobre privacidade e IA. A EDUCAUSE o disponibiliza gratuitamente para faculdades, universidades e os fornecedores que vendem para elas.
- OWASP ASVS, o Application Security Verification Standard. É uma lista de requisitos, e não um questionário; a versão 5.0.0 foi publicada em 30 May 2025. Útil quando você quer perguntar como o fornecedor verifica a própria aplicação.
Nenhum deles pergunta o que acontece quando a subconta de um cliente publica uma página no seu domínio sem aprovação, ou quando um domínio que você aposentou ainda aponta para o fornecedor. As perguntas abaixo perguntam. Elas são numeradas para que você possa citá-las em um contrato ou em uma planilha de pontuação.
Decida quanto perguntar antes de enviar qualquer coisa
Cinquenta perguntas para um site institucional desperdiçam a semana de todo mundo; cinco para um site que recebe consultas de saúde é negligência. Escolha as seções pelo que os sites realmente vão guardar:
| O que os sites vão fazer | Seções a enviar |
|---|---|
| Só informação pública, sem formulários, sem logins | A, C, D, E, J, K |
| Formulários de contato ou de consulta | Acrescente F e H |
| Terceiros (clientes, franqueados, departamentos) editam os próprios sites | Acrescente B e I |
| A IA gera ou edita conteúdo | Acrescente G |
| Formulários coletam dados sensíveis (saúde, finanças, dados de crianças) | Todas as seções, mais o seu questionário padrão completo e uma análise jurídica sobre se a plataforma deveria sequer guardar esses dados |
O questionário
Abaixo de cada seção, uma nota sobre o que é uma boa resposta. Copie as perguntas; guarde as notas para quem for pontuar as respostas.
A. Separação entre sites e entre clientes
- Nossos sites e dados ficam logicamente separados dos de outros clientes na infraestrutura compartilhada? Como essa separação é garantida: na aplicação, no banco de dados ou nos dois?
- Se mantivermos várias contas de clientes ou departamentos sob a nossa organização, uma delas consegue ver ou alterar os sites, os envios de formulários ou as configurações de outra?
- A sua equipe de suporte consegue ver ou editar nossos sites? Em que condições, e esse acesso é registrado?
- Os sites publicados compartilham domínio ou cookies com a aplicação de edição?
Boa resposta: específica sobre o mecanismo (por exemplo, regras de acesso por linha no banco de dados, além de verificações na aplicação) e honesta ao dizer que o acesso do suporte existe, com limites, em vez de afirmar que ninguém jamais consegue ver nada.
B. Contas, funções e saída de pessoas
- Quais funções existem, e o que cada uma pode fazer? Envie a lista em vez de descrevê-la.
- Podemos restringir o que cada cliente ou subconta pode fazer (publicar, conectar um domínio, adicionar scripts, ver o código)?
- Quais métodos de login são suportados para a nossa equipe e para os nossos clientes? Há autenticação multifator, e podemos exigi-la?
- Quando alguém sai, em quanto tempo o acesso é removido, e isso remove o acesso a todos os sites de uma vez?
- As sessões são encerradas quando uma senha é trocada ou uma conta é removida?
Boa resposta: uma lista curta e fixa de funções que você pode verificar em uma demonstração. Desconfie de "permissões totalmente personalizáveis" que ninguém consegue mostrar.
C. O caminho da publicação
- Quem pode colocar uma alteração no ar na internet pública? Podemos exigir aprovação antes de um site ou uma alteração ser publicado?
- Há um registro de quem publicou o quê e quando?
- Podemos voltar um site a uma versão anterior, e até quanto tempo atrás?
- Uma subconta pode publicar em um domínio nosso sem o nosso envolvimento?
- O que impede alguém de publicar uma página que se passa por outra organização, ou um formulário de login que coleta senhas?
Boa resposta: descreve o controle real, incluindo seus limites. "Aprovação única pelo dono da conta" é uma resposta perfeitamente aceitável se for verdade; "fluxos de várias etapas configuráveis" devem ser demonstrados, não aceitos.
D. Domínios, certificados e DNS
- Como os domínios personalizados são verificados como nossos antes de um site ser vinculado a eles?
- Como os certificados TLS são emitidos e renovados, e o que acontece se a renovação falhar?
- Quando removemos um domínio ou encerramos um site, o que acontece com os registros de DNS que ainda apontam para vocês? Outra pessoa poderia reivindicar esse domínio na sua plataforma?
- Em nome de quem o domínio é registrado quando vocês o registram para nós?
Boa resposta: a pergunta 17 é aquela em que a maioria dos fornecedores não pensou. Um domínio que ainda aponta para uma plataforma depois que o site deixou de existir pode ser tomado por outro cliente dessa plataforma, se ela não verificar a propriedade. Você quer ouvir como a propriedade é verificada de novo, não só que é verificada uma vez.
E. Scripts e embeds de terceiros
- Quem pode adicionar scripts, tags de rastreamento ou widgets incorporados a um site? Podemos restringir isso por conta?
- A própria plataforma adiciona scripts de terceiros aos sites publicados? Quais, e podemos removê-los?
- Vocês suportam uma Content Security Policy nos sites publicados, e podemos definir a nossa?
- Se um script de terceiros em um site for comprometido, isso pode afetar outros sites da nossa organização?
Boa resposta: uma lista. Scripts adicionados pela plataforma no seu site público são tanto problema seu de acessibilidade, privacidade e desempenho quanto deles.
F. Formulários e o que os visitantes enviam
- Onde os envios de formulários ficam guardados, e por quanto tempo?
- Quem pode ver os envios: nossa equipe, nossos clientes, sua equipe?
- Os envios podem ir direto para os nossos próprios sistemas, em vez de ficarem guardados com vocês?
- Podemos exportar e excluir os envios nós mesmos?
- Que proteção contra spam e abuso os formulários têm, e ela envolve outro terceiro?
- Vocês impedem ou alertam contra a coleta de categorias sensíveis de dados em formulários comuns?
G. Recursos de IA
- Qual ou quais provedores de IA processam nossos prompts, conteúdo e arquivos enviados?
- Algum conteúdo nosso, ou dado dos nossos visitantes, é usado para treinar modelos? Indique os termos do provedor que dizem isso.
- Envios de formulários ou outros dados de visitantes chegam a ser enviados ao provedor de IA?
- Alterações feitas pela IA podem ser publicadas sem que um humano as veja? Podemos exigir aprovação?
- Podemos desativar os recursos de IA para algumas contas?
Boa resposta: cita o provedor e aponta para os termos desse provedor. "Nossa IA proprietária" sem modelo ou termos citados é motivo para perguntar de novo.
H. E-mails enviados em nosso nome
- Quais e-mails a plataforma envia aos nossos clientes ou usuários, e de qual endereço?
- Podemos enviar a partir do nosso próprio domínio? Quais registros de DNS adicionamos, e eles cobrem o alinhamento de SPF, DKIM e DMARC?
- Se não configurarmos o nosso próprio domínio, o que os destinatários verão no campo De e para onde vão as respostas?
- E-mails de caráter promocional trazem um descadastramento que funciona, e ele é respeitado automaticamente?
I. Logs e registros
- Quais ações são registradas em um log de auditoria, e quem pode lê-lo?
- Por quanto tempo os logs são guardados? Podemos exportá-los?
- Vocês registram o acesso da sua própria equipe aos nossos dados?
- Se recebermos um pedido de acesso a registros públicos ou uma ordem de preservação legal, o que vocês conseguem produzir, e com que rapidez?
Boa resposta: uma tela real com registros reais, mais um prazo de retenção por escrito. Se o fornecedor não conseguir informar a retenção, planeje exportar os logs você mesmo periodicamente.
J. Vulnerabilidades e incidentes
- Como pesquisadores relatam uma vulnerabilidade a vocês? Vocês publicam um arquivo
security.txt? - Como as vulnerabilidades na sua plataforma e nas suas dependências são encontradas, priorizadas e corrigidas?
- Vocês contratam testes de intrusão independentes? Podemos ver um resumo, a data e o escopo?
- Em quanto tempo vocês nos avisam de um incidente que afete nossos dados, por qual canal, e esse prazo está no contrato?
- Quem são os seus suboperadores, e como vocês nos avisam de mudanças?
Boa resposta: um arquivo security.txt é definido na RFC 9116. Ele fica em /.well-known/security.txt e precisa conter pelo menos os campos Contact e Expires, então você mesmo pode verificar se existe em dez segundos. Sobre prazos de incidentes: se você é controlador sob o GDPR da UE, o GDPR dá a você, como controlador, 72 horas, quando viável, para notificar a autoridade, mas exige do operador apenas que avise você "sem demora injustificada". É por isso que um número de horas deve estar no contrato.
K. Saída
- Podemos exportar todos os sites, incluindo código, mídia e dados de formulários, sem a ajuda de vocês?
- O que acontece com nossos sites, domínios e dados no dia em que o contrato termina, e trinta dias depois?
- Vocês confirmam a exclusão por escrito?
- Outro provedor conseguiria rodar os sites exportados sem a sua plataforma?
Nosso guia de plano de saída de fornecedor transforma isso em cláusulas contratuais.
Pese as evidências, não os adjetivos
Dois fornecedores podem responder "sim" à pergunta 10 e querer dizer coisas muito diferentes. Pontue cada resposta pela evidência mais forte por trás dela:
| Nível | Evidência | Quanto peso |
|---|---|---|
| 0 | Uma afirmação em uma página de marketing, ou "sim" sem detalhes | Nenhum até ser comprovada |
| 1 | Uma resposta escrita e específica do fornecedor | Algum; ela pode ser cobrada em contrato |
| 2 | Documentação: política, nota de arquitetura, artigo de ajuda | Mais, se datada e específica |
| 3 | Mostrado funcionando em uma demonstração ao vivo, a seu pedido | Alto para recursos; diz pouco sobre processos internos |
| 4 | Um relatório ou certificado independente, dentro da validade, com escopo que cobre o produto que você está comprando | O maior para controles internos; leia o escopo |
Para uma plataforma de sites, o nível 3 importa mais do que os compradores imaginam. Aprovação, funções, verificação de domínios, exportação e logs de auditoria são coisas que você pode pedir para ver em vinte minutos. Peça.
Sinais de alerta
- Certificações descritas como "em andamento", "alinhadas com" ou "baseadas em". Ter é ter; qualquer outra coisa é um plano.
- Um número de disponibilidade no site que o contrato não repete.
- Recusa em citar os suboperadores ou o provedor de IA.
- "Não conseguimos exportar o código, mas conseguimos exportar seu conteúdo" quando você pagou pelo design.
- Uma resposta longa a uma pergunta que você não fez, em vez de uma resposta curta à que você fez.
Como a We.Inc responde, onde podemos
Preferimos responder a menos perguntas com verdade do que a todas de forma vaga. Estas são as respostas que podemos dar nesta página, cada uma ligada a algo que você pode ver no produto. Para todo o resto, pergunte-nos por escrito durante uma demonstração e julgue a resposta pelos níveis de evidência acima.
| Pergunta | Nossa resposta |
|---|---|
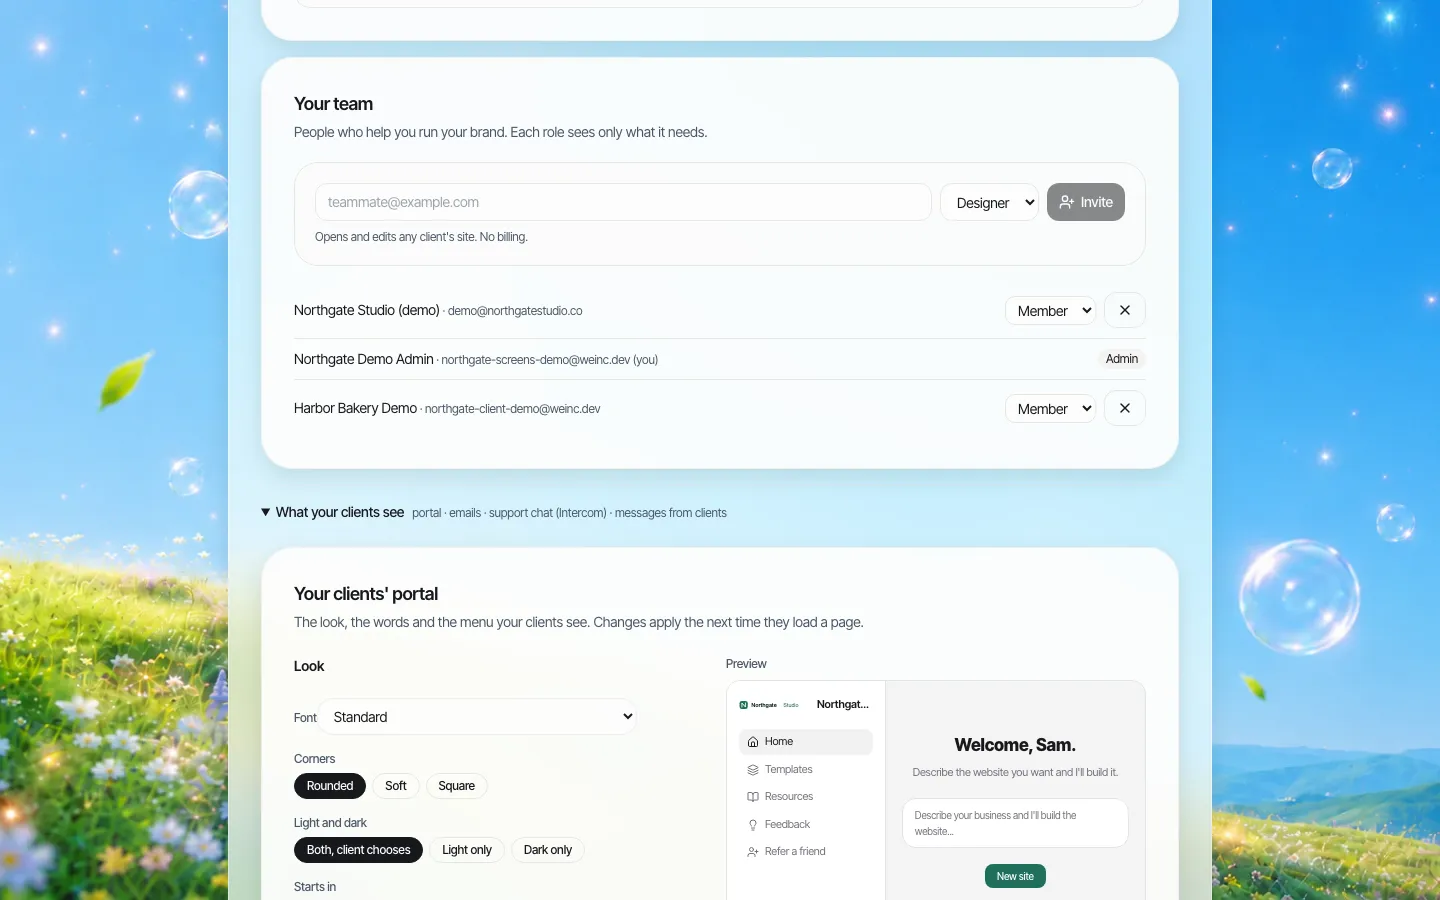
| 5. Funções | Um conjunto pequeno e fixo de funções de equipe (dono, administrador e membro). Não oferecemos funções personalizadas. |
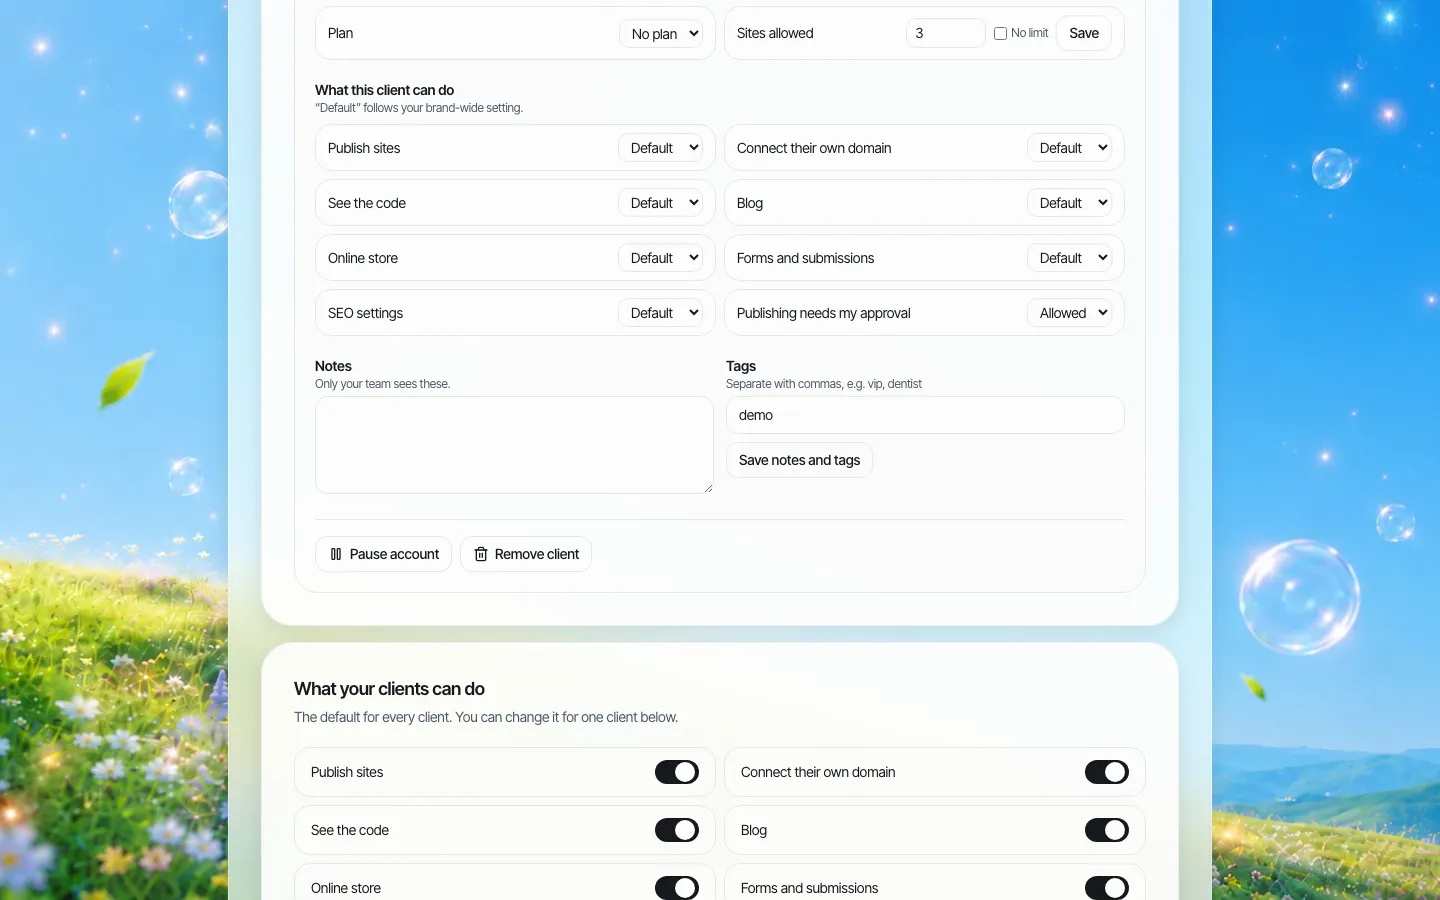
| 6, 13. Restrições por conta | Para cada conta de cliente, você escolhe se ela pode publicar, conectar o próprio domínio, ver o código e usar blog, loja, formulários e configurações de SEO. Vale um padrão para toda a marca, a menos que você o substitua. |
| 10. Aprovação antes de publicar | Sim: "a publicação precisa da minha aprovação" pode ser o padrão para todos os clientes ou definido cliente a cliente. É uma etapa única de aprovação pela sua equipe, não um fluxo com várias etapas. |
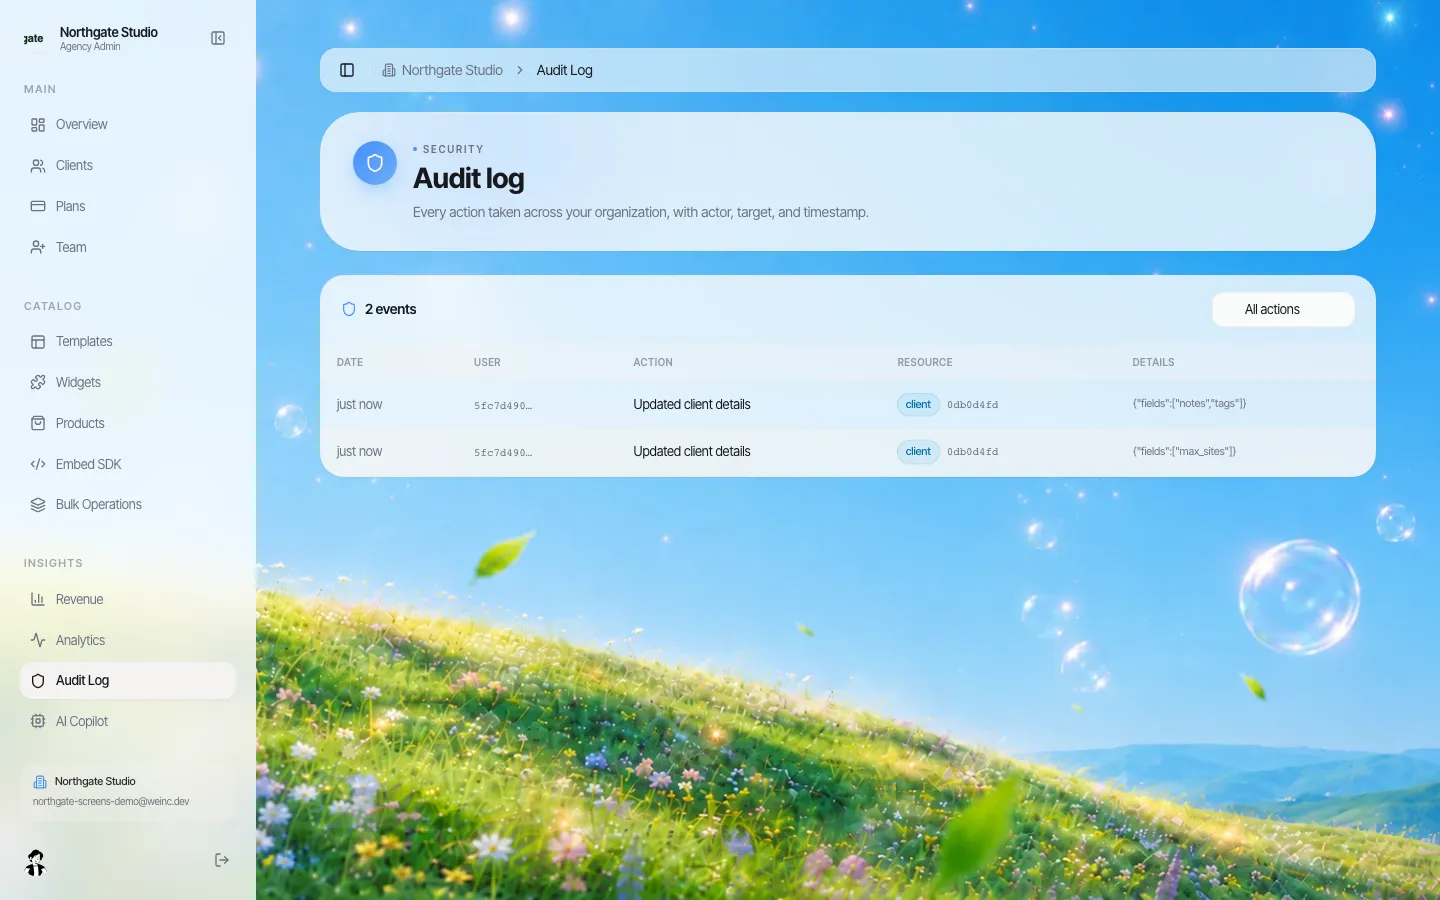
| 11, 38. Log de auditoria | Um log de auditoria das ações da organização, mostrando data, usuário, ação, o registro afetado e detalhes. Não publicamos prazo de retenção nem afirmamos imutabilidade. |
| 15. Domínios personalizados | Seu portal e o site de cada cliente podem rodar em domínios seus. |
| 35, 36. E-mails em seu nome | Os e-mails para os seus clientes levam o nome da sua marca, o logotipo e o endereço de suporte para respostas. Até o seu próprio domínio de envio ser verificado, eles saem do nosso endereço de entrega; depois que você adiciona os registros de DNS e ele é verificado, eles saem do seu domínio. |
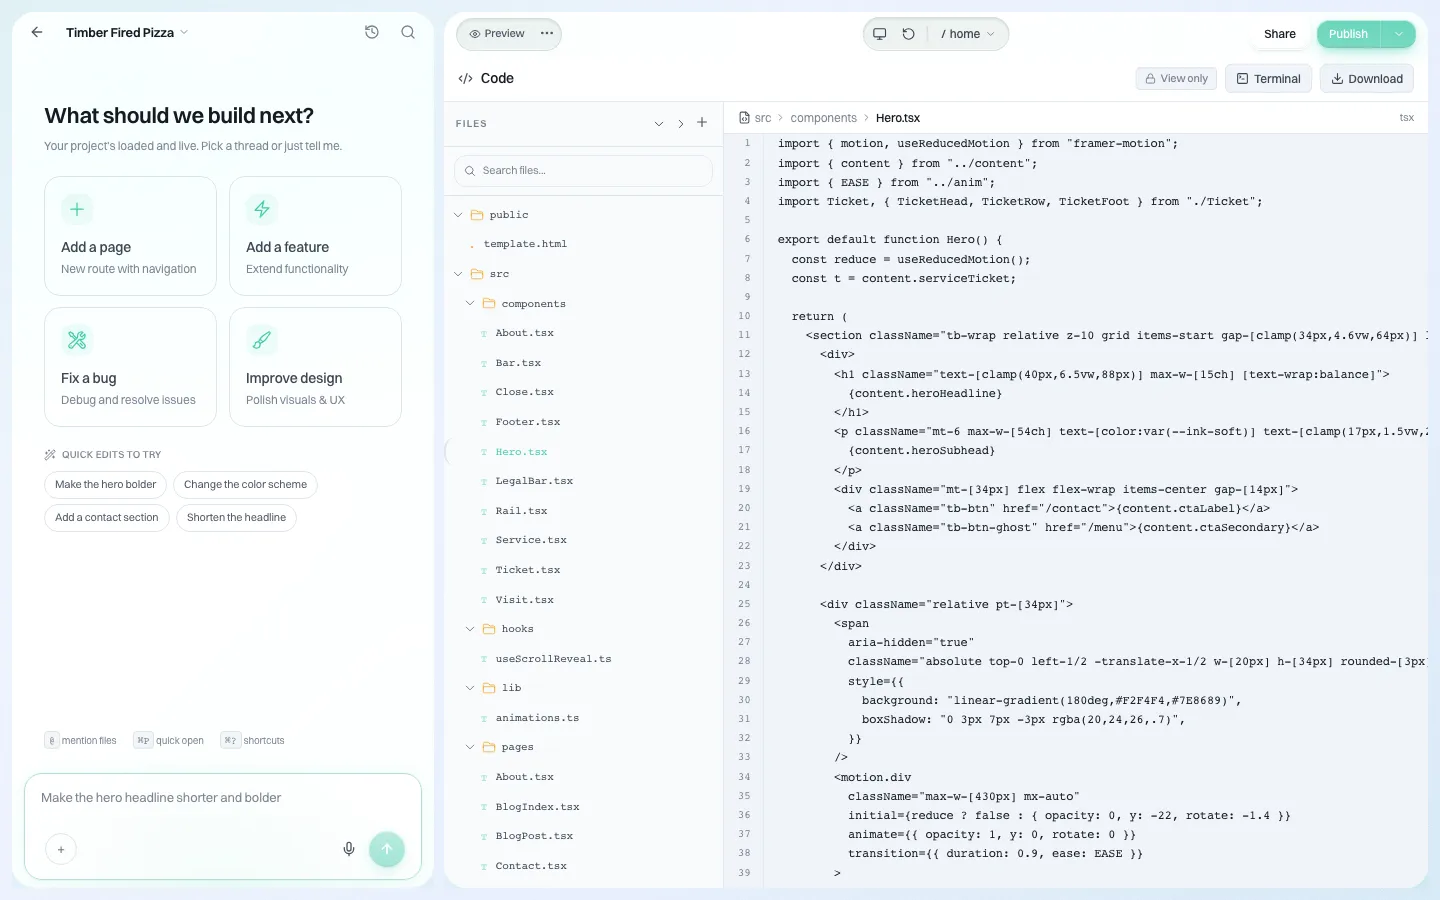
| 47, 50. Exportação | O código de cada site pode ser baixado como ZIP ou sincronizado com um repositório no GitHub, e roda sem a nossa plataforma. |
| Certificações (do seu questionário padrão) | Não afirmamos ter SOC 2, ISO 27001 ou certificações semelhantes, e não publicamos um número de disponibilidade contratual nem uma escolha de região de dados. |
| Acessibilidade | Os sites são criados e editados com IA. Sua equipe precisa testar as páginas publicadas; não afirmamos conformidade com nenhum padrão de acessibilidade. |
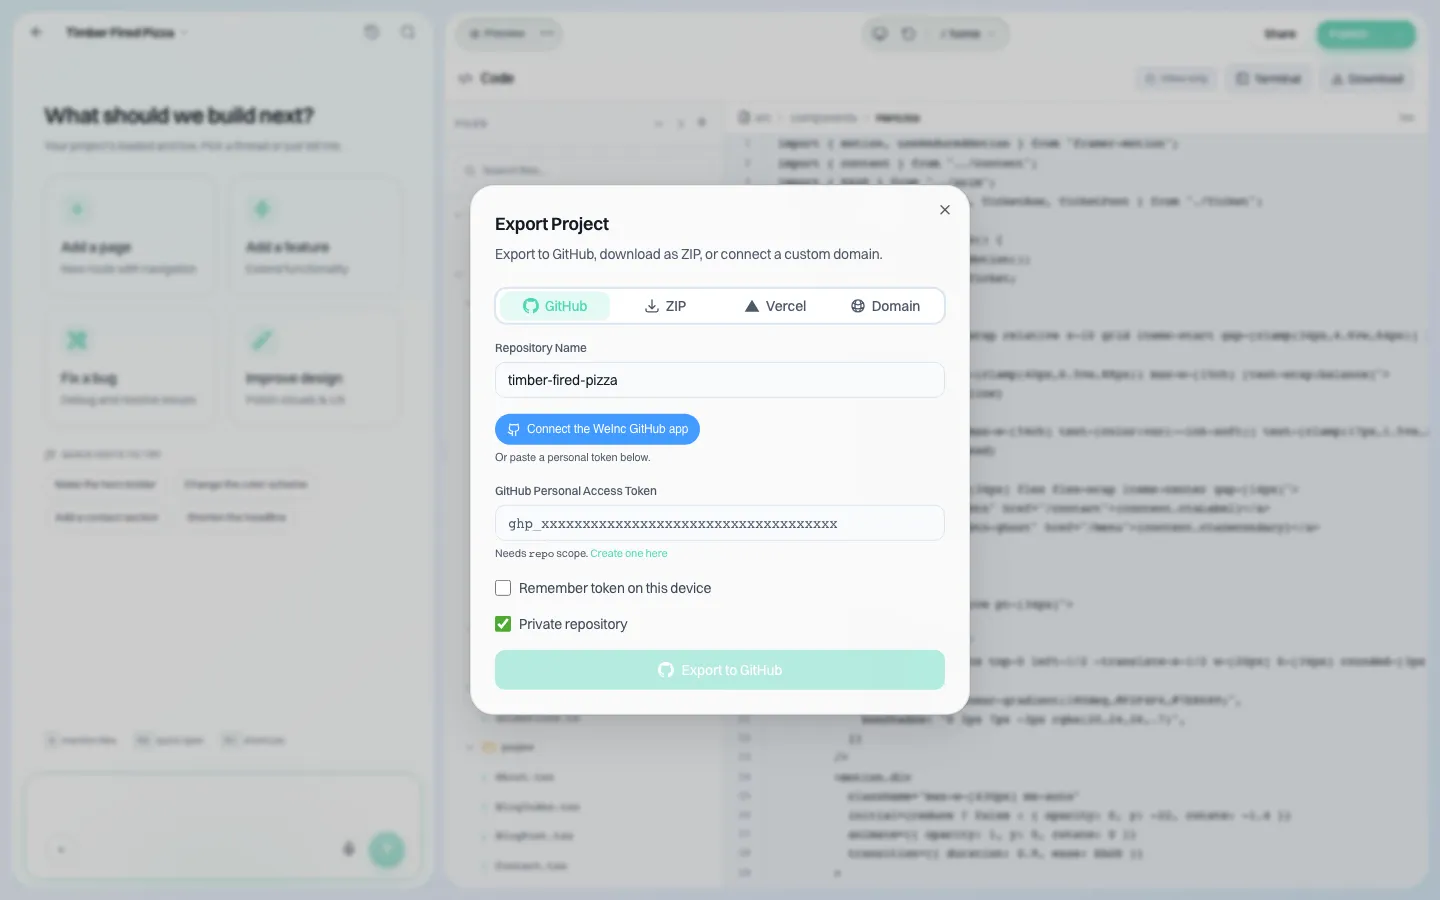
Envie-nos o seu questionário, ou este, antes de uma demonstração de 30 minutos, e mostraremos os itens acima ao vivo na chamada. Para o processo de compra mais amplo, veja a lista de verificação para compra de plataforma de sites.
Fontes
Última verificação em 2026-10-25.
- Cloud Security Alliance, Cloud Controls Matrix and CAIQ v4.1.
- EDUCAUSE, Higher Education Community Vendor Assessment Toolkit (HECVAT) e HECVAT 4: Better than Ever.
- OWASP, Application Security Verification Standard (5.0.0, 30 May 2025).
- IETF, RFC 9116: A File Format to Aid in Security Vulnerability Disclosure.
- GDPR, Artigo 33, notificação de uma violação de dados pessoais.
Este questionário é informação geral, não aconselhamento jurídico ou de segurança. Adapte-o com suas equipes de segurança e jurídica às suas próprias obrigações.
Perguntas frequentes
Preciso de um questionário de segurança separado para um criador de sites?
Use o seu padrão (CAIQ, HECVAT ou o seu próprio) e acrescente perguntas específicas de sites. Questionários padrão raramente perguntam quem pode publicar nos seus domínios, o que acontece com o DNS depois que um site é removido, quais scripts a plataforma adiciona às páginas públicas ou o que os recursos de IA fazem com o seu conteúdo.
Qual é a pergunta de segurança de sites mais esquecida?
O que acontece com domínios que ainda apontam para a plataforma depois que um site é encerrado. Se a plataforma não verificar a propriedade de novo, outro cliente pode conseguir vincular um site a esse domínio. Pergunte como a propriedade é verificada e reverificada.
Como devo pontuar as respostas dos fornecedores?
Pela evidência mais forte por trás de cada resposta: uma afirmação de marketing não conta nada, uma resposta escrita conta algo, documentação conta mais, uma demonstração ao vivo conta muito para recursos do produto, e um relatório independente válido com o escopo certo conta mais para controles internos.
A We.Inc tem certificações de segurança?
Não afirmamos ter SOC 2, ISO 27001 ou certificações semelhantes. Podemos mostrar ao vivo em uma demonstração as funções, as restrições por cliente, a aprovação antes de publicar, o log de auditoria, os domínios personalizados e a exportação de código, e responder por escrito ao restante do seu questionário.
Comece grátis · Sem cartão de crédito
Relacionados: Guias
- Questionário para Clientes de Site
- Esquemas de cores para sites
- Modelo de auditoria de conteúdo
- Modelo de Briefing de Design de Site
- Modelo de política de governança de sites (copie e adapte)
- Checklist de entrega de site
- Exemplos de cabeçalho de site para editar e copiar
- Mapa de calor de site
Produto
Para quem é
- Para agências
- Para freelancers
- Para provedores de hospedagem
- Para plataformas SaaS
- Para startups
- Serviços financeiros
- Soluções para saúde
Recursos
- Editor de arrastar e soltar
- SEO e análises
- Marca personalizada
- Painel do cliente
- Faturamento de revenda
Recursos
- Blog
- Central de Ajuda
- Ferramentas gratuitas para empresas
- Free UI Components
- Modelos
- Coleções de modelos
- Exemplos de sites
- Guias
- Comparações
- Alternativas
- Os melhores
- Avaliações
- Guias de preços
- Casos de uso
- Glossário e guias
- Integrações
- Desenvolvedores
- Benchmark
- Windows App