Cuestionario de seguridad para creadores de sitios web: 50 preguntas para proveedores
Un cuestionario de seguridad escrito para creadores de sitios web y plataformas web, no para SaaS genérico: separación entre sitios de clientes, control de la publicación, dominios y DNS huérfanos, scripts de terceros, datos de formularios, funciones de IA, correo enviado en tu nombre, registros, incidentes y salida. Con cómo es una buena respuesta, cómo ponderar la evidencia y nuestras propias respuestas cuando son ciertas.
La mayoría de los cuestionarios de seguridad se escribieron para software que guarda tus registros: nóminas, CRM, gestión de incidencias. Una plataforma web es otra cosa. Su función principal es publicar cosas para todo internet en tu nombre, a menudo en dominios de tu propiedad, a menudo editadas por personas ajenas a tu organización y, cada vez más, con IA escribiendo el primer borrador. Los riesgos que importan tienen que ver con quién puede poner qué delante del público y qué hace la plataforma con los datos que los visitantes escriben en tus formularios. Este cuestionario cubre esos riesgos. Úsalo junto con tu cuestionario habitual, no en su lugar.
Empieza por los cuestionarios estándar y añade este
Ya existen varios cuestionarios gratuitos o muy utilizados, y un proveedor serio habrá respondido al menos uno de ellos:
- CAIQ de la Cloud Security Alliance: una hoja de cálculo de sí/no vinculada a su Cloud Controls Matrix. La versión actual es la v4.1. Es una autoevaluación, no una certificación.
- HECVAT de EDUCAUSE, usado en toda la educación superior. La versión 4 unificó en un solo archivo las versiones anteriores completa, reducida y para instalaciones locales, y añadió preguntas sobre privacidad e IA. EDUCAUSE lo ofrece gratis a colegios universitarios, universidades y los proveedores que les venden.
- OWASP ASVS, el Application Security Verification Standard. Es una lista de requisitos más que un cuestionario; la versión 5.0.0 se publicó el 30 de mayo de 2025. Es útil cuando quieres preguntar cómo verifica el proveedor su propia aplicación.
Ninguno pregunta qué pasa cuando la subcuenta de un cliente publica una página en tu dominio sin aprobación, o cuando un dominio que retiraste sigue apuntando al proveedor. Las preguntas siguientes sí. Están numeradas para que puedas citarlas en un contrato o en una hoja de puntuación.
Decide cuánto preguntar antes de enviar nada
Cincuenta preguntas para un sitio folleto hacen perder la semana a todos; cinco para un sitio que recibe consultas de salud es una negligencia. Elige las secciones según lo que de verdad contendrán los sitios:
| Qué harán los sitios | Secciones que enviar |
|---|---|
| Solo información pública, sin formularios ni inicios de sesión | A, C, D, E, J, K |
| Formularios de contacto o consulta | Añade F y H |
| Terceros (clientes, franquiciados, departamentos) editan sus propios sitios | Añade B e I |
| La IA genera o edita contenido | Añade G |
| Los formularios recogen datos sensibles (salud, finanzas, datos de menores) | Todas las secciones, más tu cuestionario estándar completo y una revisión legal de si la plataforma debería guardar esos datos |
El cuestionario
Bajo cada sección, una nota sobre cómo es una buena respuesta. Copia las preguntas; guarda las notas para quien puntúe las respuestas.
A. Separación entre sitios y entre clientes
- ¿Nuestros sitios y datos están separados lógicamente de los de otros clientes en la infraestructura compartida? ¿Cómo se aplica esa separación: en la aplicación, en la base de datos o en ambas?
- Si gestionamos varias cuentas de clientes o departamentos dentro de nuestra organización, ¿puede una de ellas ver o cambiar los sitios, los envíos de formularios o los ajustes de otra?
- ¿Puede su personal de soporte ver o editar nuestros sitios? ¿En qué condiciones, y queda registrado ese acceso?
- ¿Los sitios publicados comparten dominio o cookies con la aplicación de edición?
Buena respuesta: concreta sobre el mecanismo (por ejemplo, reglas de acceso por fila en la base de datos además de comprobaciones en la aplicación) y honesta en que el acceso de soporte existe con límites, en lugar de afirmar que nadie puede ver nada nunca.
B. Cuentas, roles y personas que se van
- ¿Qué roles existen y qué puede hacer cada uno? Envíennos la lista en lugar de describirla.
- ¿Podemos restringir lo que puede hacer cada cliente o subcuenta (publicar, conectar un dominio, añadir scripts, ver el código)?
- ¿Qué métodos de inicio de sesión se admiten para nuestro personal y para nuestros clientes? ¿Hay autenticación multifactor y podemos exigirla?
- Cuando alguien se va, ¿con qué rapidez se retira su acceso y se retira de todos los sitios a la vez?
- ¿Se cierran las sesiones cuando se cambia una contraseña o se elimina una cuenta?
Buena respuesta: una lista corta y fija de roles que puedas comprobar en una demo. Desconfía de los «permisos totalmente personalizables» que nadie puede enseñarte.
C. El camino de publicación
- ¿Quién puede publicar un cambio en internet? ¿Podemos exigir aprobación antes de que se publique un sitio o un cambio?
- ¿Hay un registro de quién publicó qué y cuándo?
- ¿Podemos volver a una versión anterior de un sitio, y hasta qué punto?
- ¿Puede una subcuenta publicar en un dominio nuestro sin que intervengamos?
- ¿Qué impide que alguien publique una página que suplanta a otra organización, o un formulario de acceso que recoge contraseñas?
Buena respuesta: describe el control real, incluidos sus límites. «Una sola aprobación del titular de la cuenta» es una respuesta perfectamente válida si es cierta; los «flujos configurables de varias etapas» hay que verlos en funcionamiento, no aceptarlos de palabra.
D. Dominios, certificados y DNS
- ¿Cómo se verifica que los dominios personalizados son nuestros antes de asociarles un sitio?
- ¿Cómo se emiten y renuevan los certificados TLS, y qué pasa si falla la renovación?
- Cuando eliminamos un dominio o cerramos un sitio, ¿qué pasa con los registros DNS que siguen apuntando a ustedes? ¿Podría otra persona reclamar ese dominio en su plataforma?
- ¿A nombre de quién se registra el dominio cuando lo registran ustedes por nosotros?
Buena respuesta: la pregunta 17 es la que la mayoría de los proveedores no se han planteado. Un dominio que sigue apuntando a una plataforma cuando el sitio ya no existe puede ser tomado por otro cliente de esa plataforma si la plataforma no comprueba la titularidad. Quieres oír cómo se vuelve a comprobar la titularidad, no solo que se comprueba una vez.
E. Scripts e integraciones de terceros
- ¿Quién puede añadir scripts, etiquetas de seguimiento o widgets integrados a un sitio? ¿Podemos restringirlo por cuenta?
- ¿La propia plataforma añade scripts de terceros a los sitios publicados? ¿Cuáles, y podemos quitarlos?
- ¿Admiten una Content Security Policy en los sitios publicados, y podemos definir la nuestra?
- Si un script de terceros de un sitio se ve comprometido, ¿podría afectar a otros sitios de nuestra organización?
Buena respuesta: una lista. Los scripts que la plataforma añade a tu sitio público son tanto un problema tuyo de accesibilidad, privacidad y rendimiento como suyo.
F. Formularios y lo que envían los visitantes
- ¿Dónde se guardan los envíos de formularios y durante cuánto tiempo?
- ¿Quién puede ver los envíos: nuestro personal, nuestros clientes, su personal?
- ¿Se pueden enviar los envíos directamente a nuestros propios sistemas en lugar de guardarse con ustedes?
- ¿Podemos exportar y eliminar los envíos nosotros mismos?
- ¿Qué protección contra spam y abuso tienen los formularios, y participa otro tercero?
- ¿Impiden o advierten contra la recogida de categorías sensibles de datos en formularios normales?
G. Funciones de IA
- ¿Qué proveedor o proveedores de IA procesan nuestras instrucciones, contenido y archivos subidos?
- ¿Se usa alguno de nuestros contenidos, o los datos de nuestros visitantes, para entrenar modelos? Indíquennos las condiciones del proveedor que lo dicen.
- ¿Los envíos de formularios u otros datos de visitantes llegan alguna vez al proveedor de IA?
- ¿Se pueden publicar cambios hechos por la IA sin que los vea una persona? ¿Podemos exigir aprobación?
- ¿Podemos desactivar las funciones de IA en algunas cuentas?
Buena respuesta: nombra al proveedor y remite a sus condiciones. «Nuestra IA propia» sin modelo ni condiciones con nombre es motivo para volver a preguntar.
H. Correo enviado en nuestro nombre
- ¿Qué correos envía la plataforma a nuestros clientes o usuarios, y desde qué dirección?
- ¿Podemos enviar desde nuestro propio dominio? ¿Qué registros DNS añadimos, y cubren SPF, DKIM y la alineación DMARC?
- Si no configuramos nuestro propio dominio, ¿qué verán los destinatarios en el remitente y adónde irán las respuestas?
- ¿Los correos de tipo comercial incluyen un enlace para darse de baja que funcione, y se respeta automáticamente?
I. Registros y trazabilidad
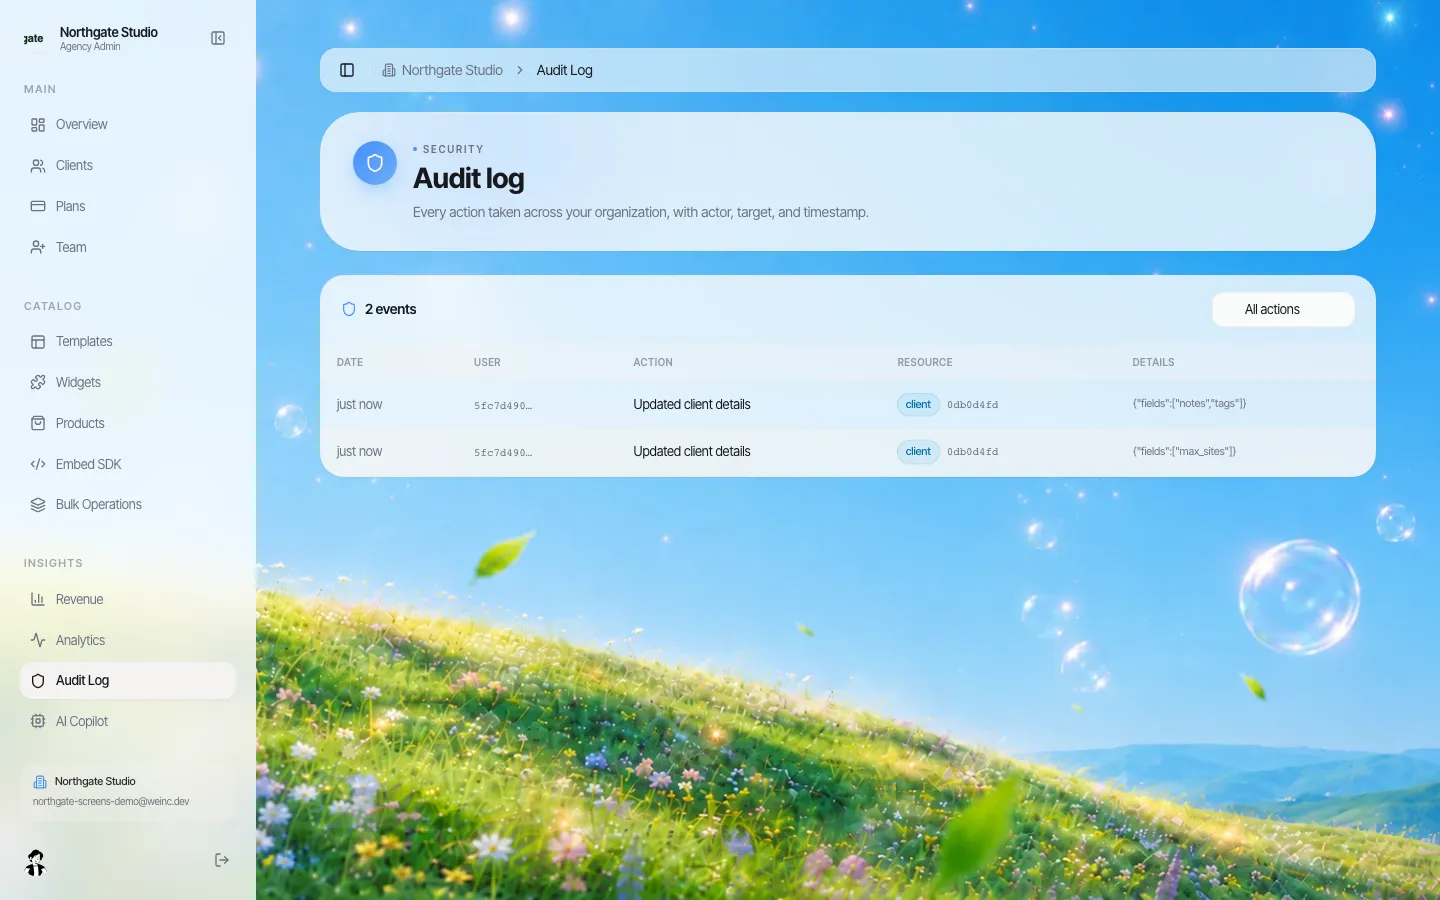
- ¿Qué acciones se guardan en un registro de auditoría y quién puede leerlo?
- ¿Cuánto tiempo se conservan los registros? ¿Podemos exportarlos?
- ¿Registran el acceso de su propio personal a nuestros datos?
- Si recibimos una solicitud de acceso a información pública o una orden de conservación legal, ¿qué pueden entregar y con qué rapidez?
Buena respuesta: una pantalla real con entradas reales, más un periodo de conservación por escrito. Si el proveedor no puede indicar la conservación, planifica exportar los registros tú mismo de forma periódica.
J. Vulnerabilidades e incidentes
- ¿Cómo les comunican los investigadores una vulnerabilidad? ¿Publican un archivo
security.txt? - ¿Cómo se detectan, priorizan y corrigen las vulnerabilidades de su plataforma y sus dependencias?
- ¿Encargan pruebas de penetración independientes? ¿Podemos ver un resumen, su fecha y su alcance?
- ¿En cuánto tiempo nos informarán de un incidente que afecte a nuestros datos, por qué canal, y figura ese plazo en el contrato?
- ¿Quiénes son sus subencargados del tratamiento y cómo nos avisan de los cambios?
Buena respuesta: el archivo security.txt está definido en el RFC 9116. Se ubica en /.well-known/security.txt y debe contener al menos los campos Contact y Expires, así que puedes comprobar tú mismo si existe en diez segundos. Sobre los plazos de los incidentes: si eres responsable del tratamiento según el RGPD de la UE, el RGPD te da a ti, como responsable, 72 horas cuando sea posible para notificar a la autoridad, pero al encargado solo le exige avisarte «sin dilación indebida». Por eso conviene fijar un número de horas en el contrato.
K. La salida
- ¿Podemos exportar todos los sitios, incluidos el código, los archivos multimedia y los datos de formularios, sin su ayuda?
- ¿Qué pasa con nuestros sitios, dominios y datos el día en que termina el contrato, y treinta días después?
- ¿Confirmarán la eliminación por escrito?
- ¿Podría otro proveedor ejecutar los sitios exportados sin su plataforma?
Nuestra guía del plan de salida de un proveedor convierte estas preguntas en cláusulas contractuales.
Pondera la evidencia, no los adjetivos
Dos proveedores pueden responder «sí» a la pregunta 10 y querer decir cosas muy distintas. Puntúa cada respuesta según la evidencia más sólida que la respalde:
| Nivel | Evidencia | Cuánto peso |
|---|---|---|
| 0 | Una afirmación en una página comercial, o un «sí» sin detalle | Ninguno hasta que se respalde |
| 1 | Una respuesta escrita y concreta del proveedor | Algo; se le puede exigir en un contrato |
| 2 | Documentación: política, nota de arquitectura, artículo de ayuda | Más, si está fechada y es concreta |
| 3 | Demostrado en funcionamiento en una demo en vivo a petición tuya | Alto para funciones; dice poco de los procesos internos |
| 4 | Un informe o certificado independiente, vigente, con un alcance que cubre el producto que compras | El máximo para controles internos; lee el alcance |
En una plataforma web, el nivel 3 importa más de lo que esperan los compradores. La aprobación, los roles, las comprobaciones de dominio, la exportación y los registros de auditoría son cosas que puedes pedir ver en veinte minutos. Pídelo.
Señales de alarma
- Certificaciones descritas como «en curso», «alineadas con» o «basadas en». Tenerla es tenerla; todo lo demás es un plan.
- Una cifra de disponibilidad en el sitio web que el contrato no repite.
- Negarse a nombrar a los subencargados o al proveedor de IA.
- «No podemos exportar el código, pero sí tu contenido», cuando pagaste por el diseño.
- Una respuesta larga a una pregunta que no hiciste, en lugar de una corta a la que sí hiciste.
Cómo responde We.Inc, donde podemos
Preferimos responder menos preguntas con verdad que todas con vaguedad. Estas son las respuestas que podemos dar en esta página, cada una ligada a algo que puedes ver en el producto. Para todo lo demás, pregúntanos por escrito durante una demo y juzga la respuesta según los niveles de evidencia anteriores.
| Pregunta | Nuestra respuesta |
|---|---|
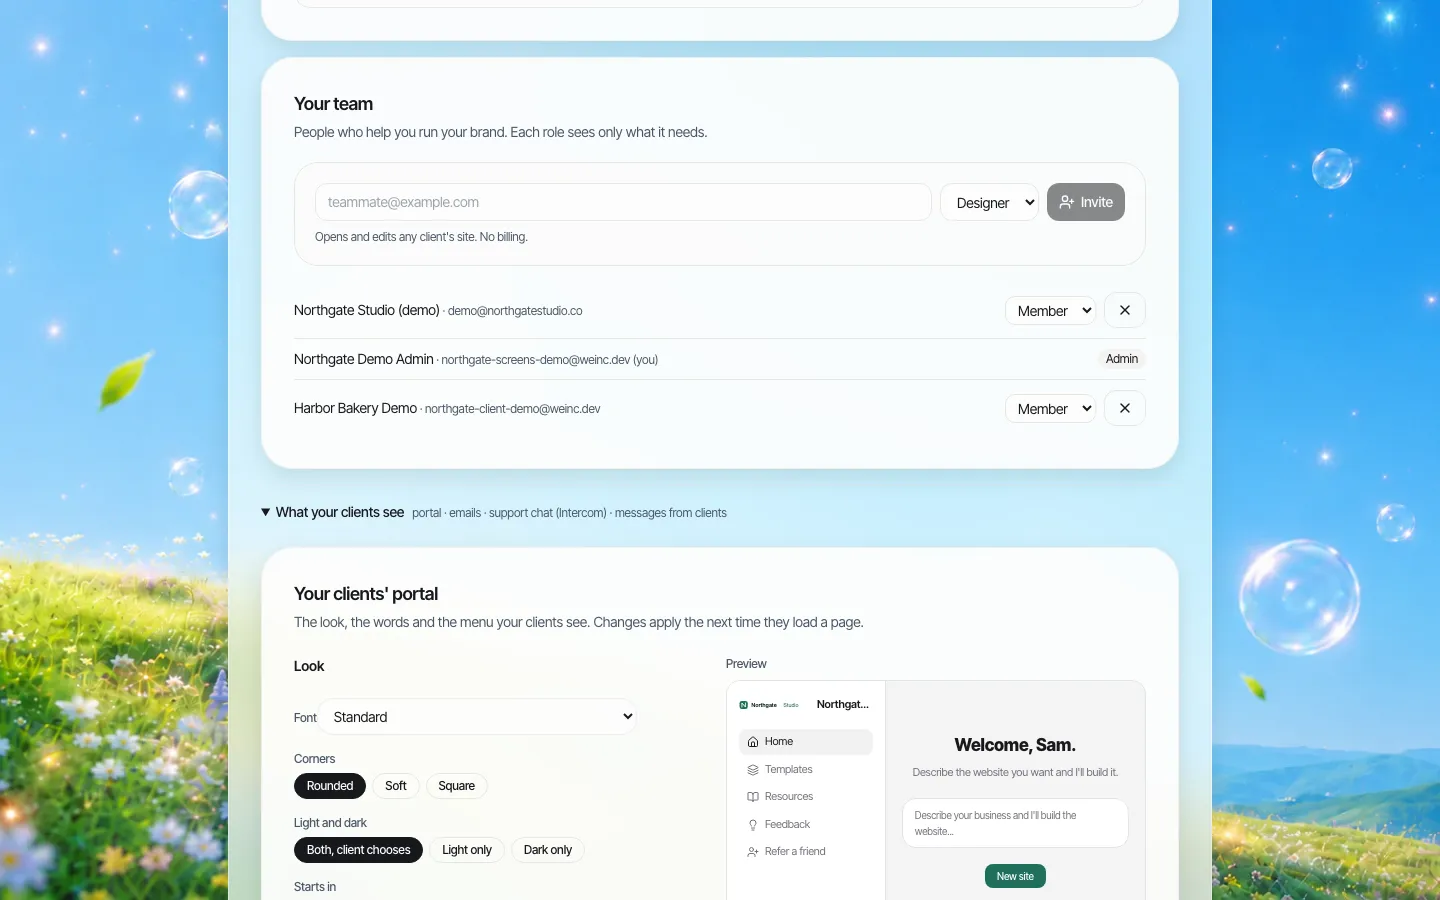
| 5. Roles | Un conjunto pequeño y fijo de roles de equipo (propietario, administrador y miembro). No ofrecemos roles personalizados. |
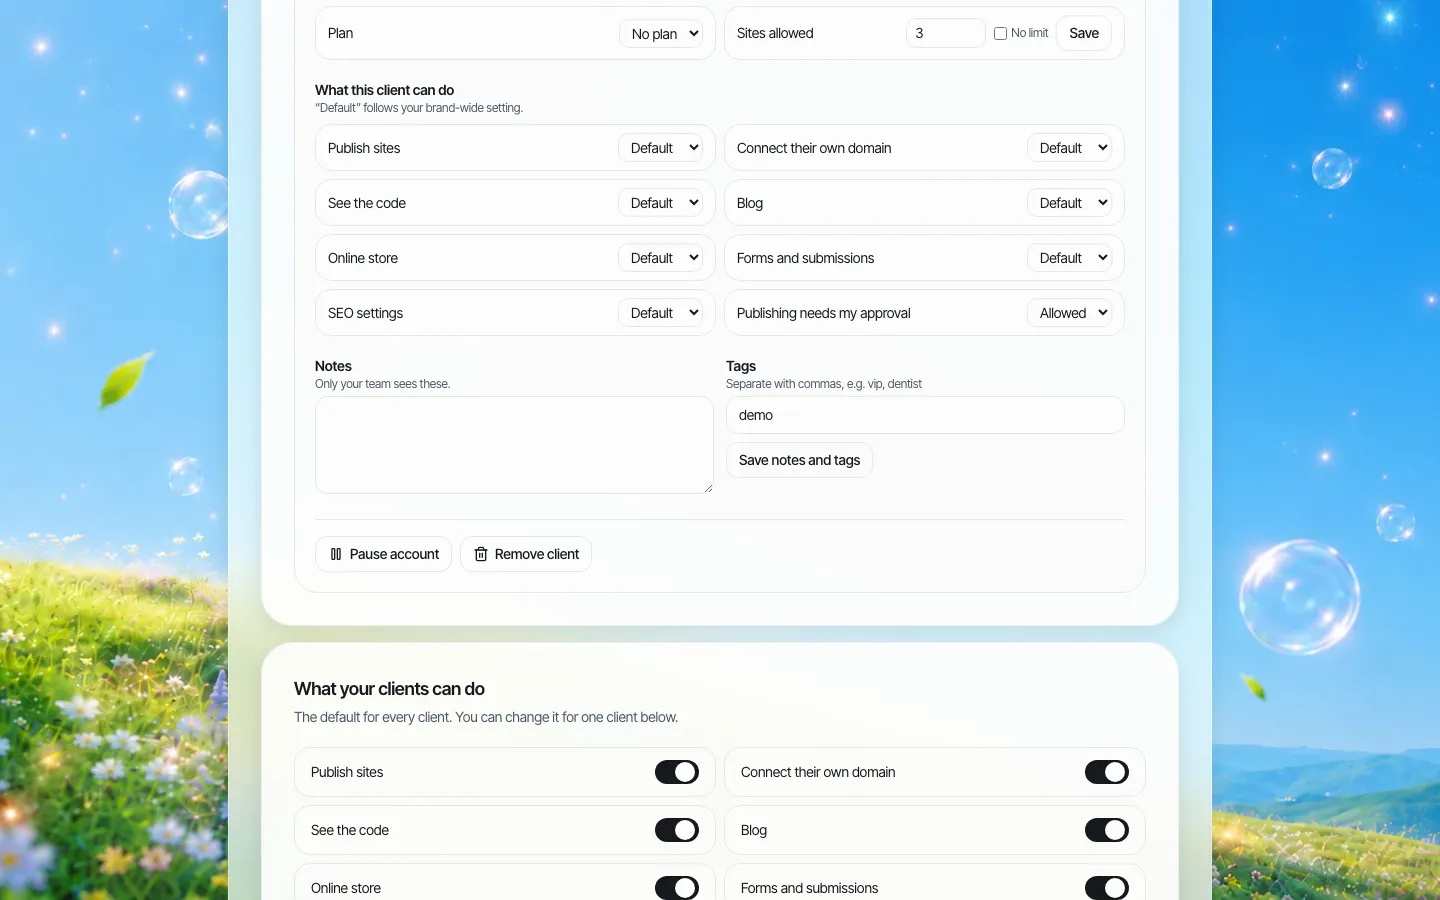
| 6, 13. Restricciones por cuenta | Para cada cuenta de cliente eliges si puede publicar, conectar su propio dominio, ver el código y usar el blog, la tienda, los formularios y los ajustes de SEO. Se aplica un valor predeterminado para toda la marca salvo que lo modifiques. |
| 10. Aprobación antes de publicar | Sí: «la publicación necesita mi aprobación» puede ser el valor predeterminado para todos los clientes o definirse por cliente. Es un único paso de aprobación por parte de tu equipo, no un flujo de varias etapas. |
| 11, 38. Registro de auditoría | Un registro de auditoría de las acciones de la organización, con fecha, usuario, acción, el registro afectado y detalles. No publicamos un periodo de conservación ni afirmamos que sea inmutable. |
| 15. Dominios personalizados | Tu portal y el sitio de cada cliente pueden funcionar en dominios de tu propiedad. |
| 35, 36. Correo en tu nombre | Los correos a tus clientes llevan el nombre de tu marca, tu logotipo y tu dirección de soporte para las respuestas. Hasta que se verifica tu propio dominio de envío, salen desde nuestra dirección de entrega; cuando añades los registros DNS y se verifica, salen desde tu dominio. |
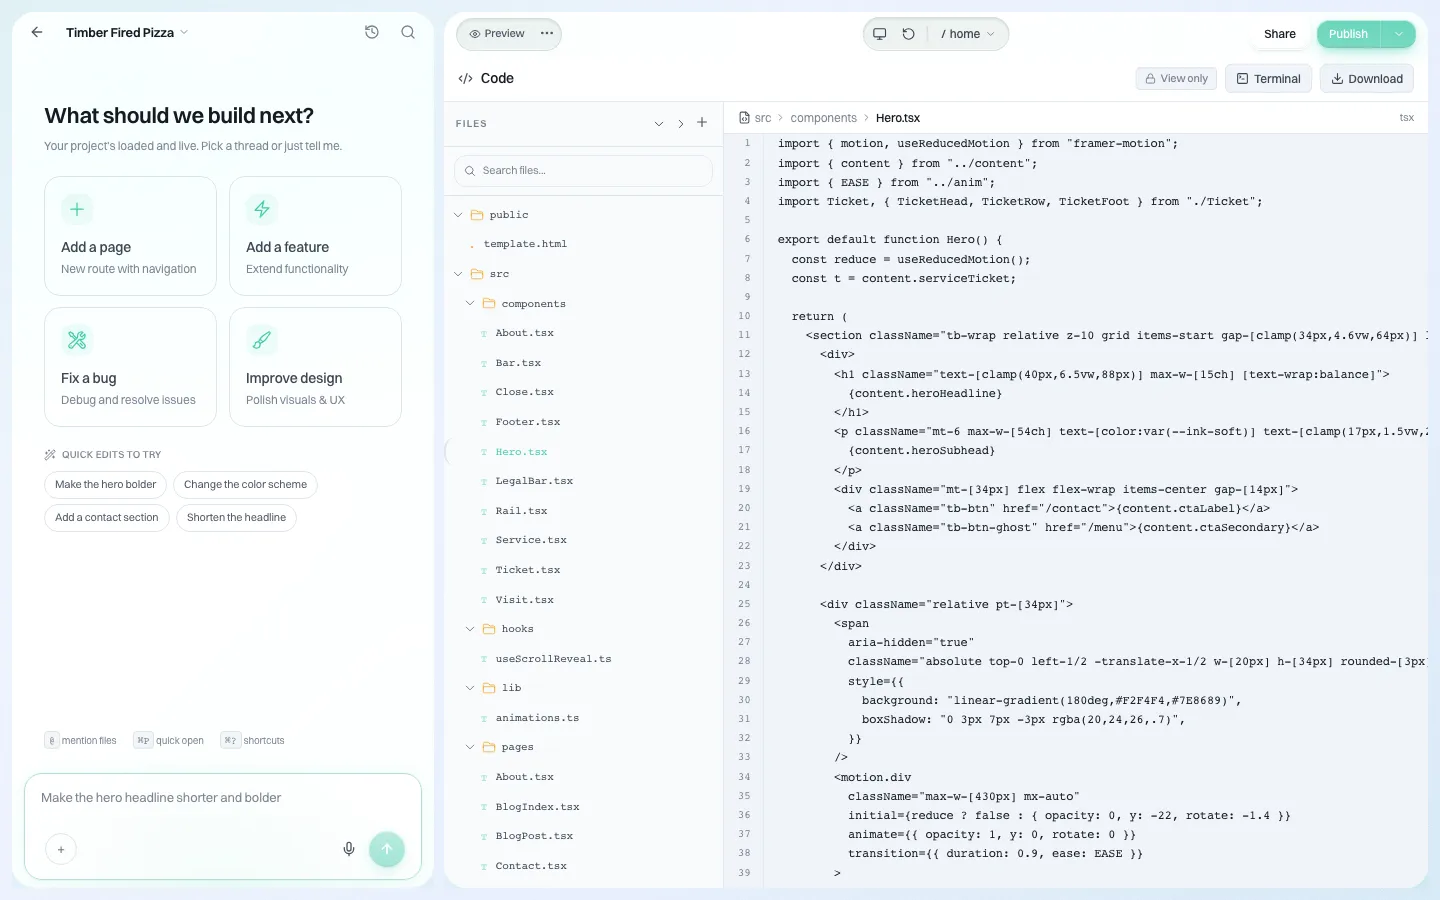
| 47, 50. Exportación | El código de cada sitio se puede descargar como ZIP o sincronizar con un repositorio de GitHub, y funciona sin nuestra plataforma. |
| Certificaciones (de tu cuestionario estándar) | No afirmamos tener SOC 2, ISO 27001 ni certificaciones similares, y no publicamos una cifra de disponibilidad contractual ni la opción de elegir región de datos. |
| Accesibilidad | Los sitios se crean y editan con IA. Tu equipo debe probar las páginas publicadas; no afirmamos que cumplan ninguna norma de accesibilidad. |
Envíanos tu cuestionario, o este, antes de una demo de 30 minutos y te mostraremos en vivo durante la llamada los puntos anteriores. Para el proceso de compra en general, consulta la lista de comprobación para contratar una plataforma web.
Fuentes
Última comprobación: 2026-10-25.
- Cloud Security Alliance, Cloud Controls Matrix y CAIQ v4.1.
- EDUCAUSE, Higher Education Community Vendor Assessment Toolkit (HECVAT) y HECVAT 4: Better than Ever.
- OWASP, Application Security Verification Standard (5.0.0, 30 de mayo de 2025).
- IETF, RFC 9116: A File Format to Aid in Security Vulnerability Disclosure.
- RGPD, artículo 33, notificación de una violación de la seguridad de los datos personales.
Este cuestionario es información general, no asesoramiento legal ni de seguridad. Adáptalo con tus equipos de seguridad y legal a tus propias obligaciones.
Preguntas frecuentes
¿Necesito un cuestionario de seguridad aparte para un creador de sitios web?
Usa tu cuestionario estándar (CAIQ, HECVAT o el tuyo propio) y añade preguntas específicas de sitios web. Los cuestionarios estándar rara vez preguntan quién puede publicar en tus dominios, qué pasa con el DNS después de eliminar un sitio, qué scripts añade la plataforma a las páginas públicas o qué hacen las funciones de IA con tu contenido.
¿Cuál es la pregunta de seguridad web que más se pasa por alto?
Qué pasa con los dominios que siguen apuntando a la plataforma después de cerrar un sitio. Si la plataforma no vuelve a comprobar la titularidad, otro cliente podría asociar un sitio a ese dominio. Pregunta cómo se verifica y se vuelve a verificar la titularidad.
¿Cómo debo puntuar las respuestas de los proveedores?
Según la evidencia más sólida detrás de cada respuesta: una afirmación comercial no cuenta nada, una respuesta escrita cuenta algo, la documentación cuenta más, una demostración en vivo cuenta mucho para las funciones del producto, y un informe independiente vigente con el alcance adecuado es lo que más cuenta para los controles internos.
¿Tiene We.Inc certificaciones de seguridad?
No afirmamos tener SOC 2, ISO 27001 ni certificaciones similares. Podemos mostrar en vivo en una demo los roles, las restricciones por cliente, la aprobación antes de publicar, el registro de auditoría, los dominios personalizados y la exportación de código, y responder por escrito al resto de tu cuestionario.
Empieza gratis · Sin tarjeta de crédito
Relacionado: Guías
- Cuestionario para clientes de sitios web
- Esquemas de color para webs
- Plantilla de auditoría de contenidos web para copiar
- Plantilla de brief de diseño web
- Plantilla de política de gobernanza web (lista para adaptar)
- Checklist de traspaso web
- Ejemplos de cabeceras web que puedes editar y copiar
- Mapas de calor web
Producto
Para quién es
- Para agencias
- Para freelancers
- Para proveedores de hosting
- Para plataformas SaaS
- Para startups
- Servicios financieros
- Soluciones para salud
Funciones
- Editor de arrastrar y soltar
- SEO y analíticas
- Marca personalizada
- Panel de clientes
- Facturación para revendedores
Recursos
- Blog
- Centro de Ayuda
- Herramientas gratuitas para empresas
- Free UI Components
- Plantillas
- Colecciones de plantillas
- Ejemplos de webs
- Guías
- Comparativas
- Alternativas
- Los mejores
- Reseñas
- Guías de precios
- Casos de uso
- Glosario y guías
- Integraciones
- Desarrolladores
- Benchmark
- Windows App