Sicherheitsfragebogen für Website-Builder: 50 Fragen an Anbieter
Ein Sicherheitsfragebogen speziell für Website-Builder und Website-Plattformen, nicht für beliebige SaaS: Trennung zwischen Kunden-Websites, Kontrolle über Veröffentlichungen, Domains und verwaiste DNS-Einträge, Skripte von Drittanbietern, Formulardaten, KI-Funktionen, E-Mails in Ihrem Namen, Logs, Vorfälle und Ausstieg. Mit Hinweisen, wie eine gute Antwort aussieht, wie Sie Nachweise gewichten, und unseren eigenen Antworten, soweit sie zutreffen.
Die meisten Sicherheitsfragebögen wurden für Software geschrieben, die Ihre Datensätze speichert: Lohnabrechnung, CRM, Ticketing. Eine Website-Plattform ist etwas anderes. Ihre Hauptaufgabe ist es, Inhalte unter Ihrem Namen im gesamten Internet zu veröffentlichen, oft auf Domains, die Ihnen gehören, oft bearbeitet von Menschen außerhalb Ihrer Organisation und zunehmend mit KI, die den ersten Entwurf schreibt. Die relevanten Risiken betreffen die Frage, wer was vor die Öffentlichkeit bringen kann und was die Plattform mit den Daten macht, die Besucher in Ihre Formulare eingeben. Dieser Fragebogen deckt genau diese Risiken ab. Verwenden Sie ihn zusätzlich zu Ihrem Standardfragebogen, nicht stattdessen.
Beginnen Sie mit den Standardfragebögen und ergänzen Sie diesen
Es gibt bereits mehrere kostenlose oder weit verbreitete Fragebögen, und ein seriöser Anbieter hat mindestens einen davon beantwortet:
- CAIQ der Cloud Security Alliance: eine Ja/Nein-Tabelle, die auf die Cloud Controls Matrix abgebildet ist. Die aktuelle Version ist v4.1. Es handelt sich um eine Selbstauskunft, nicht um eine Zertifizierung.
- HECVAT von EDUCAUSE, verbreitet im Hochschulbereich. Version 4 hat die früheren Varianten Full, Lite und On-Premises in einer Datei zusammengeführt und Fragen zu Datenschutz und KI ergänzt. EDUCAUSE stellt ihn Colleges, Universitäten und deren Anbietern kostenlos zur Verfügung.
- OWASP ASVS, der Application Security Verification Standard. Er ist eher eine Anforderungsliste als ein Fragebogen; Version 5.0.0 erschien am 30. Mai 2025. Nützlich, wenn Sie fragen wollen, wie der Anbieter seine eigene Anwendung überprüft.
Keiner davon fragt, was passiert, wenn das Unterkonto eines Kunden ohne Freigabe eine Seite auf Ihrer Domain veröffentlicht, oder wenn eine stillgelegte Domain noch auf den Anbieter zeigt. Die folgenden Fragen schon. Sie sind nummeriert, damit Sie in einem Vertrag oder Bewertungsbogen darauf verweisen können.
Entscheiden Sie vor dem Versand, wie viel Sie fragen
Fünfzig Fragen für eine Broschüren-Website verschwenden die Woche aller Beteiligten; fünf für eine Website, die Gesundheitsanfragen entgegennimmt, sind fahrlässig. Wählen Sie die Abschnitte danach, was die Websites tatsächlich enthalten werden:
| Was die Websites tun werden | Zu versendende Abschnitte |
|---|---|
| Nur öffentliche Informationen, keine Formulare, keine Logins | A, C, D, E, J, K |
| Kontakt- oder Anfrageformulare | Zusätzlich F und H |
| Externe Parteien (Kunden, Franchisenehmer, Abteilungen) bearbeiten ihre eigenen Websites | Zusätzlich B und I |
| KI erstellt oder bearbeitet Inhalte | Zusätzlich G |
| Formulare erheben sensible Daten (Gesundheit, Finanzen, Angaben zu Kindern) | Alle Abschnitte, dazu Ihr vollständiger Standardfragebogen und eine rechtliche Prüfung, ob die Plattform diese Daten überhaupt halten sollte |
Der Fragebogen
Unter jedem Abschnitt steht ein Hinweis, wie eine gute Antwort aussieht. Kopieren Sie die Fragen; behalten Sie die Hinweise für die Person, die die Antworten bewertet.
A. Trennung zwischen Websites und zwischen Kunden
- Sind unsere Websites und Daten auf gemeinsam genutzter Infrastruktur logisch von denen anderer Kunden getrennt? Wie wird diese Trennung durchgesetzt: in der Anwendung, in der Datenbank oder in beiden?
- Wenn wir mehrere Kunden- oder Abteilungskonten unter unserer Organisation betreiben, kann eines davon die Websites, Formulareinsendungen oder Einstellungen eines anderen sehen oder ändern?
- Können Ihre Supportmitarbeitenden unsere Websites ansehen oder bearbeiten? Unter welchen Bedingungen, und wird dieser Zugriff protokolliert?
- Teilen sich veröffentlichte Websites eine Domain oder Cookies mit der Bearbeitungsanwendung?
Gute Antwort: konkret zum Mechanismus (zum Beispiel Zugriffsregeln auf Zeilenebene in der Datenbank zusätzlich zu Prüfungen in der Anwendung) und ehrlich, dass Supportzugriff mit Einschränkungen existiert, statt zu behaupten, niemand könne je etwas sehen.
B. Konten, Rollen und ausscheidende Mitarbeitende
- Welche Rollen gibt es, und was darf jede? Bitte schicken Sie die Liste, statt sie zu beschreiben.
- Können wir einschränken, was jeder Kunde oder jedes Unterkonto tun darf (veröffentlichen, eine Domain verbinden, Skripte hinzufügen, Code ansehen)?
- Welche Anmeldemethoden werden für unsere Mitarbeitenden und unsere Kunden unterstützt? Ist Multi-Faktor-Authentifizierung verfügbar, und können wir sie verpflichtend machen?
- Wenn jemand ausscheidet, wie schnell wird der Zugriff entfernt, und wird der Zugriff auf alle Websites auf einmal entzogen?
- Werden Sitzungen beendet, wenn ein Passwort geändert oder ein Konto entfernt wird?
Gute Antwort: eine kurze, feste Rollenliste, die Sie in einer Demo überprüfen können. Seien Sie vorsichtig bei „vollständig anpassbaren Berechtigungen“, die Ihnen niemand zeigen kann.
C. Der Veröffentlichungsweg
- Wer kann eine Änderung im öffentlichen Internet live schalten? Können wir eine Freigabe verlangen, bevor eine Website oder Änderung veröffentlicht wird?
- Gibt es eine Aufzeichnung darüber, wer was wann veröffentlicht hat?
- Können wir eine Website auf eine frühere Version zurücksetzen, und wie weit zurück?
- Kann ein Unterkonto ohne unser Zutun auf einer Domain veröffentlichen, die uns gehört?
- Was hindert jemanden daran, eine Seite zu veröffentlichen, die sich als andere Organisation ausgibt, oder ein Login-Formular, das Passwörter abgreift?
Gute Antwort: beschreibt die tatsächliche Kontrolle einschließlich ihrer Grenzen. „Einstufige Freigabe durch den Kontoinhaber“ ist eine völlig gute Antwort, wenn sie stimmt; „konfigurierbare mehrstufige Workflows“ sollten vorgeführt und nicht einfach akzeptiert werden.
D. Domains, Zertifikate und DNS
- Wie wird überprüft, dass eigene Domains uns gehören, bevor eine Website damit verbunden wird?
- Wie werden TLS-Zertifikate ausgestellt und erneuert, und was passiert, wenn die Erneuerung fehlschlägt?
- Was passiert mit DNS-Einträgen, die noch auf Sie zeigen, wenn wir eine Domain entfernen oder eine Website schließen? Könnte jemand anderes diese Domain auf Ihrer Plattform beanspruchen?
- Auf wessen Namen wird die Domain registriert, wenn Sie sie für uns registrieren?
Gute Antwort: Über Frage 17 haben die meisten Anbieter noch nicht nachgedacht. Eine Domain, die noch auf eine Plattform zeigt, nachdem die Website weg ist, kann von einem anderen Kunden dieser Plattform übernommen werden, wenn die Plattform die Inhaberschaft nicht prüft. Sie wollen hören, wie die Inhaberschaft erneut geprüft wird, nicht nur, dass sie einmal geprüft wird.
E. Skripte und Einbettungen von Drittanbietern
- Wer kann einer Website Skripte, Tracking-Tags oder eingebettete Widgets hinzufügen? Können wir das pro Konto einschränken?
- Fügt die Plattform selbst veröffentlichten Websites Skripte von Drittanbietern hinzu? Welche, und können wir sie entfernen?
- Unterstützen Sie eine Content Security Policy auf veröffentlichten Websites, und können wir unsere eigene festlegen?
- Wenn ein Drittanbieter-Skript auf einer Website kompromittiert wird, könnte das andere Websites in unserer Organisation betreffen?
Gute Antwort: eine Liste. Von der Plattform hinzugefügte Skripte auf Ihrer öffentlichen Website sind ebenso Ihr Problem bei Barrierefreiheit, Datenschutz und Performance wie das des Anbieters.
F. Formulare und was Besucher absenden
- Wo werden Formulareinsendungen gespeichert, und wie lange?
- Wer kann Einsendungen sehen: unsere Mitarbeitenden, unsere Kunden, Ihre Mitarbeitenden?
- Können Einsendungen direkt an unsere eigenen Systeme gesendet werden, statt bei Ihnen gespeichert zu werden?
- Können wir Einsendungen selbst exportieren und löschen?
- Welchen Spam- und Missbrauchsschutz haben Formulare, und ist dabei ein weiterer Drittanbieter beteiligt?
- Verhindern oder warnen Sie davor, sensible Datenkategorien in gewöhnlichen Formularen zu erheben?
G. KI-Funktionen
- Welcher KI-Anbieter oder welche KI-Anbieter verarbeiten unsere Prompts, Inhalte und hochgeladenen Dateien?
- Werden unsere Inhalte oder die Daten unserer Besucher zum Training von Modellen verwendet? Nennen Sie uns die Bedingungen des Anbieters, in denen das steht.
- Werden Formulareinsendungen oder andere Besucherdaten jemals an den KI-Anbieter gesendet?
- Können von KI vorgenommene Änderungen veröffentlicht werden, ohne dass ein Mensch sie sieht? Können wir eine Freigabe verlangen?
- Können wir KI-Funktionen für einzelne Konten abschalten?
Gute Antwort: nennt den Anbieter und verweist auf dessen Bedingungen. „Unsere proprietäre KI“ ohne benanntes Modell oder Bedingungen ist ein Grund, erneut nachzufragen.
H. E-Mails in unserem Namen
- Welche E-Mails sendet die Plattform an unsere Kunden oder Nutzer, und von welcher Adresse?
- Können wir von unserer eigenen Domain senden? Welche DNS-Einträge fügen wir hinzu, und decken sie SPF, DKIM und DMARC-Alignment ab?
- Wenn wir keine eigene Domain einrichten, was sehen Empfänger in der Absenderzeile, und wohin gehen Antworten?
- Enthalten Marketing-E-Mails einen funktionierenden Abmeldelink, und wird die Abmeldung automatisch umgesetzt?
I. Logs und Aufzeichnungen
- Welche Aktionen werden in einem Audit-Log aufgezeichnet, und wer kann es lesen?
- Wie lange werden Logs aufbewahrt? Können wir sie exportieren?
- Protokollieren Sie Zugriffe Ihrer eigenen Mitarbeitenden auf unsere Daten?
- Wenn wir eine Anfrage nach Informationsfreiheitsrecht oder eine Aufbewahrungsanordnung erhalten, was können Sie liefern, und wie schnell?
Gute Antwort: ein echter Bildschirm mit echten Einträgen plus eine schriftlich zugesagte Aufbewahrungsdauer. Kann der Anbieter keine Aufbewahrungsdauer nennen, planen Sie, Logs selbst regelmäßig zu exportieren.
J. Schwachstellen und Vorfälle
- Wie melden Sicherheitsforschende Ihnen eine Schwachstelle? Veröffentlichen Sie eine
security.txt-Datei? - Wie werden Schwachstellen in Ihrer Plattform und ihren Abhängigkeiten gefunden, priorisiert und behoben?
- Beauftragen Sie unabhängige Penetrationstests? Können wir eine Zusammenfassung mit Datum und Umfang sehen?
- Wie schnell informieren Sie uns über einen Vorfall, der unsere Daten betrifft, über welchen Kanal, und steht diese Frist im Vertrag?
- Wer sind Ihre Unterauftragsverarbeiter, und wie informieren Sie uns über Änderungen?
Gute Antwort: Eine security.txt-Datei ist in RFC 9116 definiert. Sie liegt unter /.well-known/security.txt und muss mindestens ein Feld Contact und ein Feld Expires enthalten; Sie können also in zehn Sekunden selbst prüfen, ob es eine gibt. Zur Meldefrist bei Vorfällen: Sind Sie Verantwortlicher im Sinne der EU-DSGVO, gibt die DSGVO Ihnen als Verantwortlichem nach Möglichkeit 72 Stunden für die Meldung an die Aufsichtsbehörde, verlangt von einem Auftragsverarbeiter aber nur, Sie „unverzüglich“ zu informieren. Deshalb gehört eine Stundenzahl in den Vertrag.
K. Ausstieg
- Können wir jede Website einschließlich Code, Medien und Formulardaten ohne Ihre Hilfe exportieren?
- Was passiert mit unseren Websites, Domains und Daten am Tag des Vertragsendes und dreißig Tage später?
- Bestätigen Sie die Löschung schriftlich?
- Könnte ein anderer Anbieter die exportierten Websites ohne Ihre Plattform betreiben?
Unser Leitfaden zum Exit-Plan für Anbieter macht daraus Vertragsklauseln.
Gewichten Sie die Nachweise, nicht die Adjektive
Zwei Anbieter können Frage 10 beide mit „Ja“ beantworten und sehr Unterschiedliches meinen. Bewerten Sie jede Antwort nach dem stärksten Nachweis dahinter:
| Stufe | Nachweis | Wie viel Gewicht |
|---|---|---|
| 0 | Eine Behauptung auf einer Marketingseite oder ein „Ja“ ohne Details | Keines, bis es belegt ist |
| 1 | Eine konkrete schriftliche Antwort des Anbieters | Etwas; darauf lässt sich in einem Vertrag bestehen |
| 2 | Dokumentation: Richtlinie, Architekturbeschreibung, Hilfeartikel | Mehr, wenn datiert und konkret |
| 3 | Auf Ihren Wunsch in einer Live-Demo funktionierend gezeigt | Hoch für Funktionen; sagt wenig über interne Prozesse |
| 4 | Ein unabhängiger Bericht oder ein Zertifikat, gültig, mit einem Umfang, der das gekaufte Produkt abdeckt | Am höchsten für interne Kontrollen; lesen Sie den Umfang |
Bei einer Website-Plattform zählt Stufe 3 mehr, als Käufer erwarten. Freigabe, Rollen, Domainprüfungen, Export und Audit-Logs können Sie sich alle in zwanzig Minuten zeigen lassen. Fragen Sie danach.
Warnsignale
- Zertifizierungen, die als „in Arbeit“, „ausgerichtet an“ oder „basierend auf“ beschrieben werden. Erteilt ist erteilt; alles andere ist ein Plan.
- Eine Verfügbarkeitszahl auf der Website, die der Vertrag nicht wiederholt.
- Die Weigerung, Unterauftragsverarbeiter oder den KI-Anbieter zu nennen.
- „Code können wir nicht exportieren, aber Ihre Inhalte schon“, obwohl Sie für das Design bezahlt haben.
- Eine lange Antwort auf eine Frage, die Sie nicht gestellt haben, statt einer kurzen auf die, die Sie gestellt haben.
Wie We.Inc antwortet, soweit möglich
Wir beantworten lieber weniger Fragen wahrheitsgemäß als alle vage. Dies sind die Antworten, die wir auf dieser Seite geben können, jeweils verknüpft mit etwas, das Sie im Produkt sehen können. Alles Weitere fragen Sie uns während einer Demo schriftlich und bewerten die Antwort nach den obigen Nachweisstufen.
| Frage | Unsere Antwort |
|---|---|
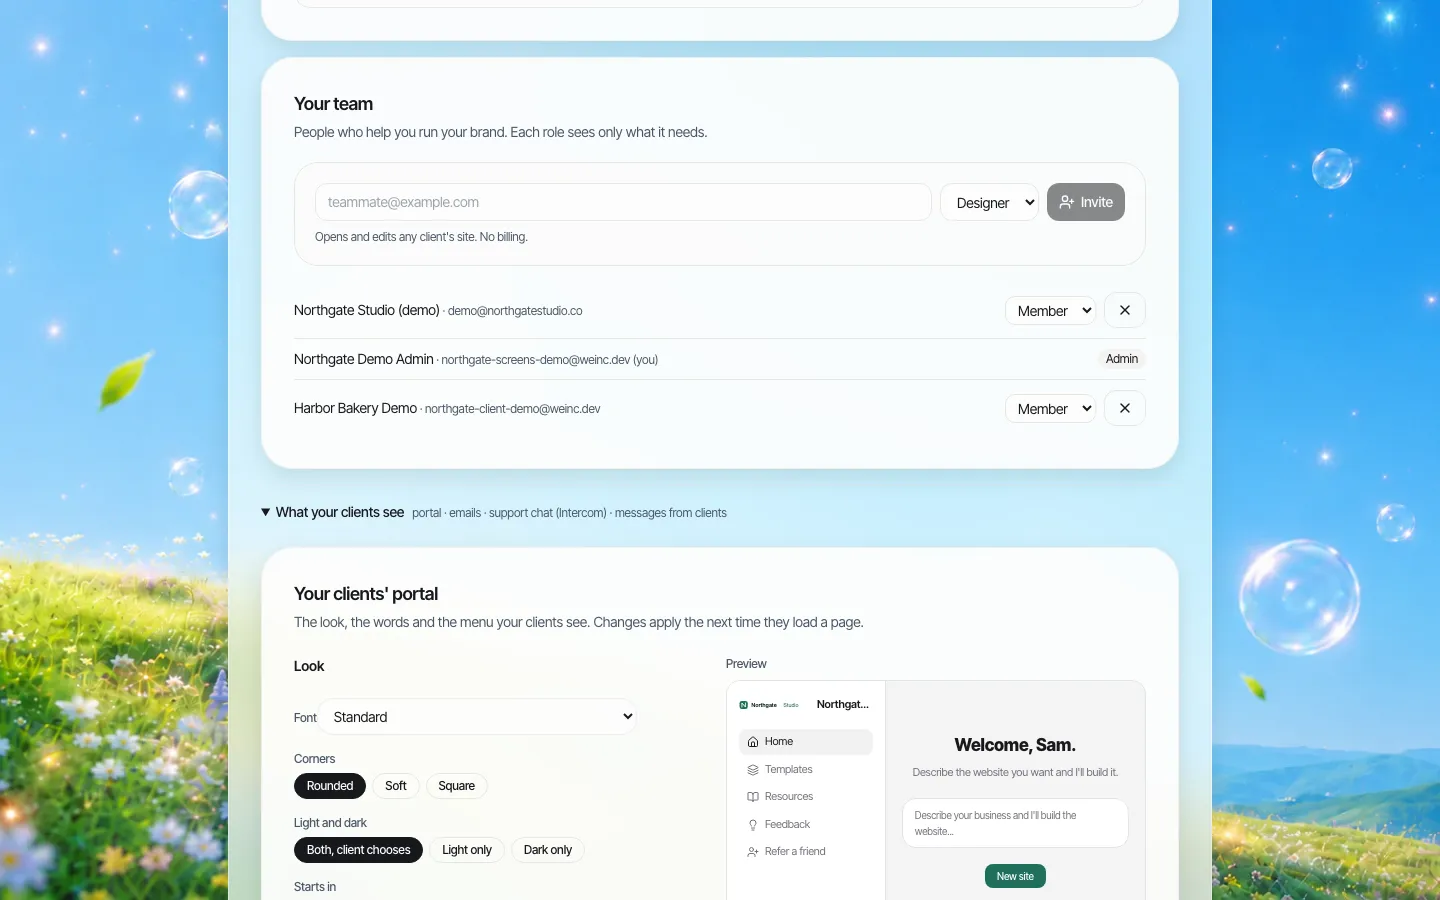
| 5. Rollen | Ein kleiner, fester Satz von Teamrollen (Inhaber, Admin und Mitglied). Benutzerdefinierte Rollen bieten wir nicht an. |
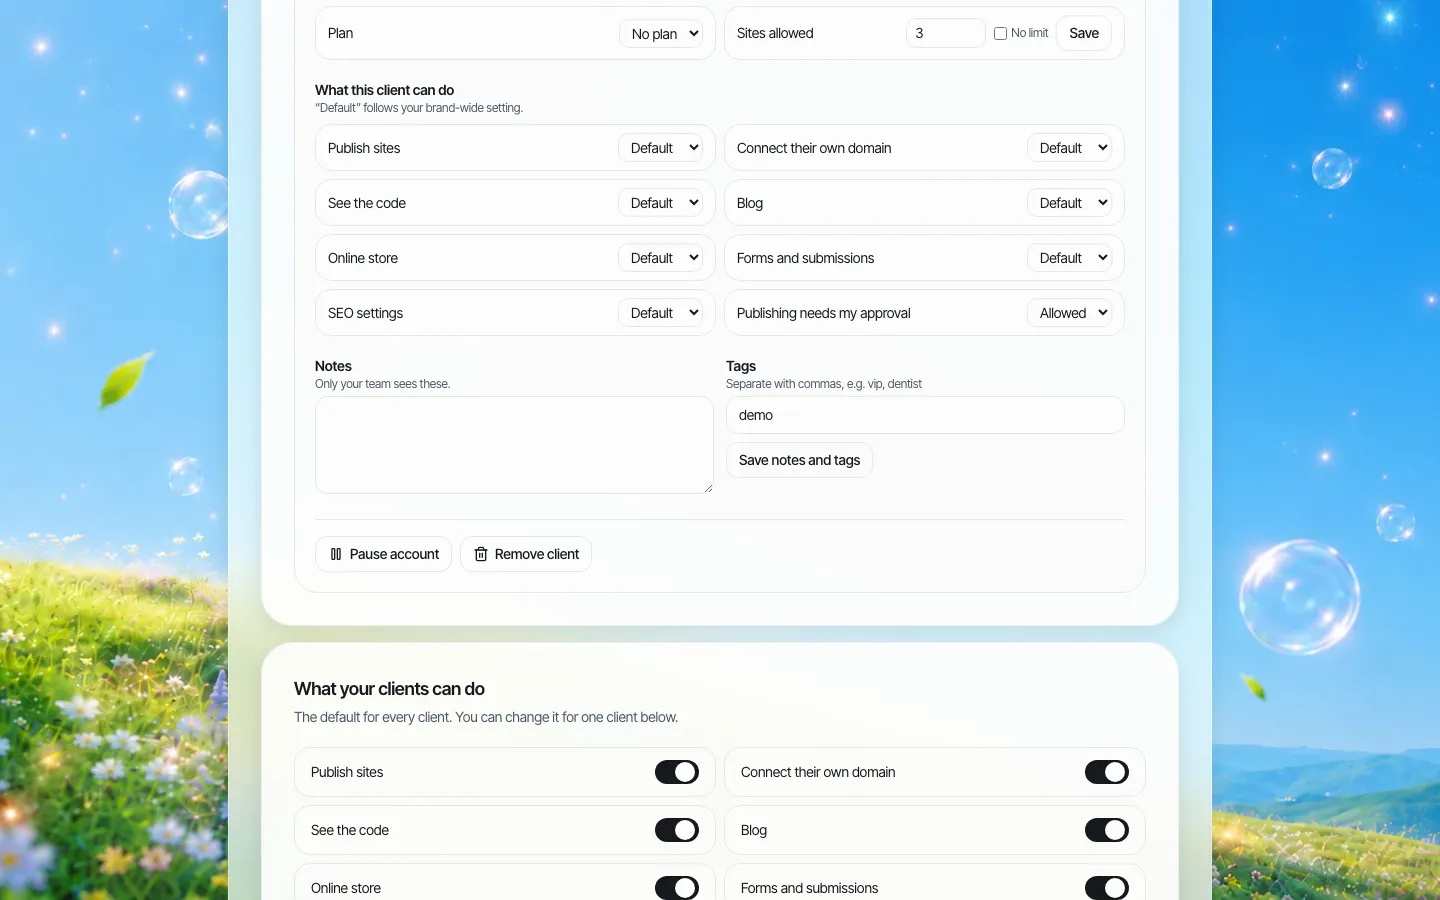
| 6, 13. Einschränkungen pro Konto | Für jedes Kundenkonto legen Sie fest, ob es veröffentlichen, eine eigene Domain verbinden, den Code sehen und die Einstellungen für Blog, Shop, Formulare und SEO nutzen darf. Eine markenweite Voreinstellung gilt, sofern Sie sie nicht überschreiben. |
| 10. Freigabe vor der Veröffentlichung | Ja: „Veröffentlichung erfordert meine Freigabe“ kann die Voreinstellung für alle Kunden sein oder pro Kunde festgelegt werden. Es ist ein einzelner Freigabeschritt durch Ihr Team, kein mehrstufiger Workflow. |
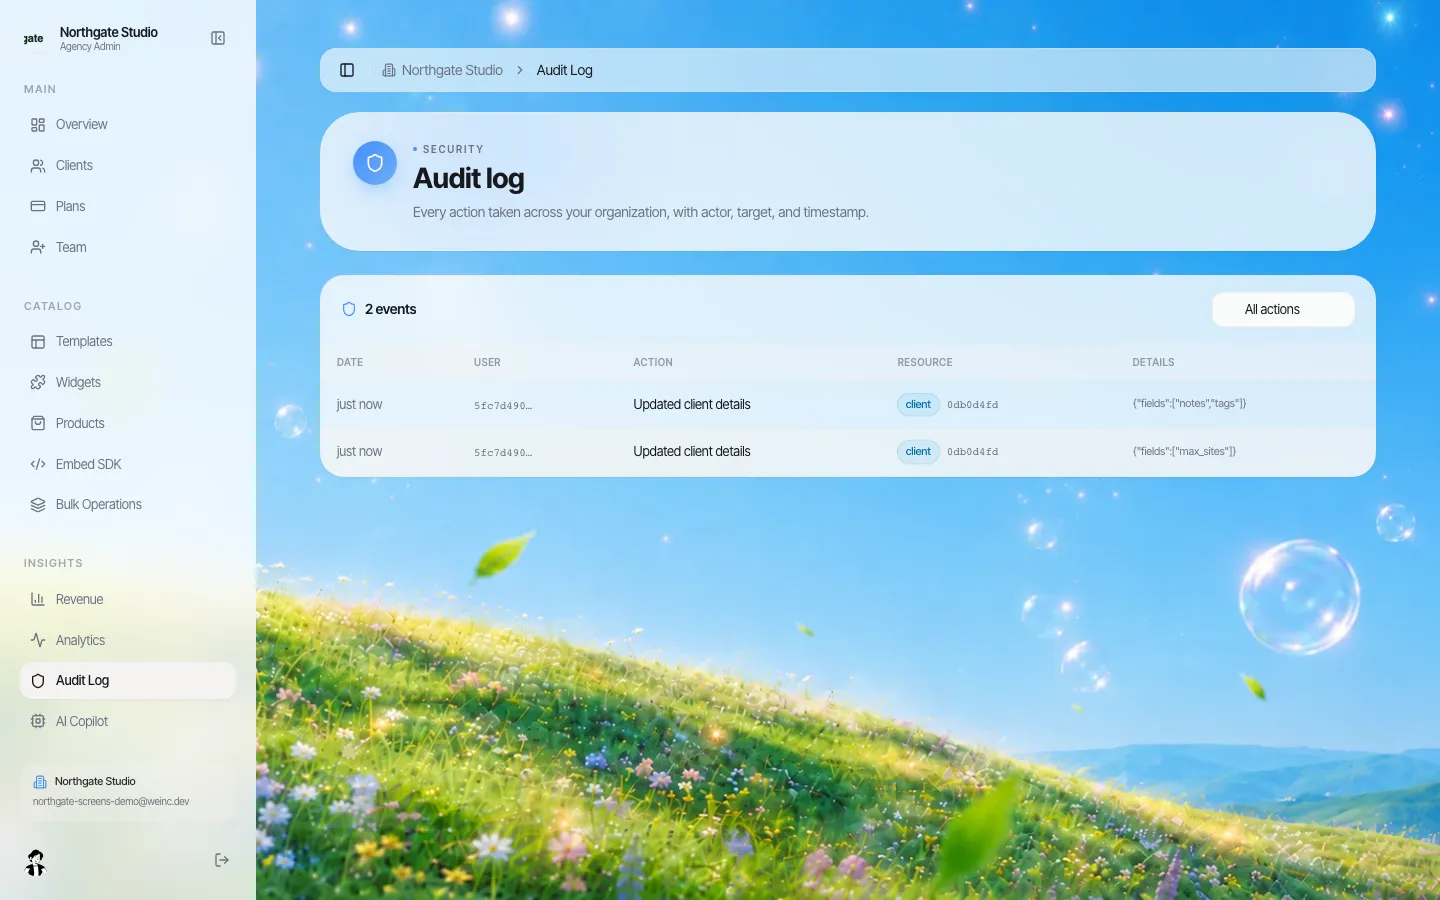
| 11, 38. Audit-Log | Ein Audit-Log der Aktionen in der Organisation mit Datum, Benutzer, Aktion, betroffenem Datensatz und Details. Wir veröffentlichen keine Aufbewahrungsdauer und keine Zusage zur Unveränderlichkeit. |
| 15. Eigene Domains | Ihr Portal und jede Kunden-Website können auf Domains laufen, die Ihnen gehören. |
| 35, 36. E-Mails in Ihrem Namen | E-Mails an Ihre Kunden tragen Ihren Markennamen, Ihr Logo und Ihre Support-Adresse für Antworten. Solange Ihre eigene Versanddomain nicht verifiziert ist, gehen sie von unserer Versandadresse aus; sobald Sie die DNS-Einträge hinzufügen und die Verifizierung abgeschlossen ist, kommen sie von Ihrer Domain. |
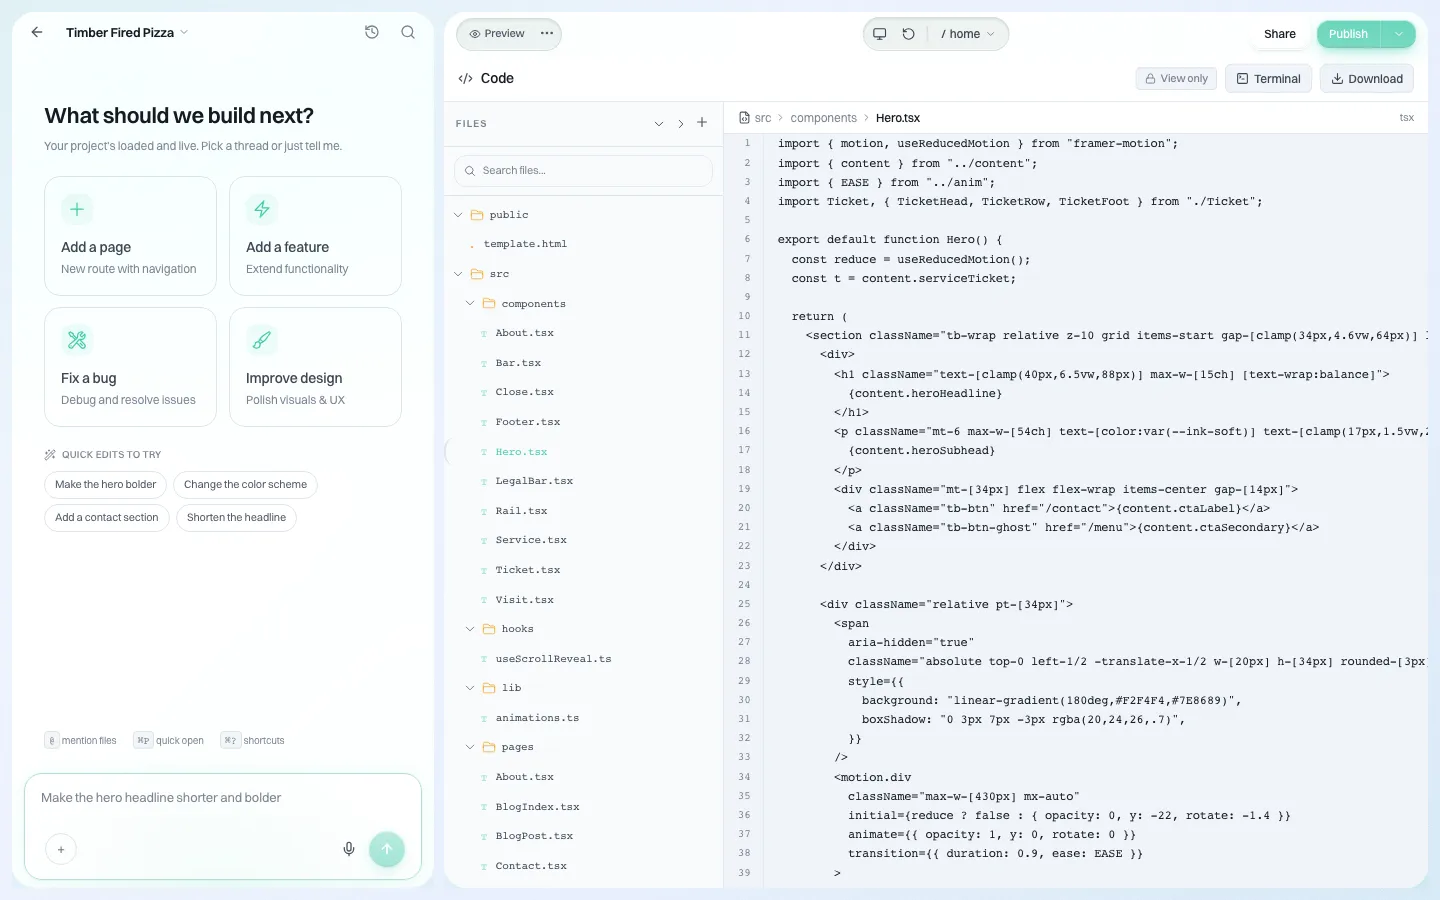
| 47, 50. Export | Der Code jeder Website kann als ZIP heruntergeladen oder mit einem GitHub-Repository synchronisiert werden und läuft ohne unsere Plattform. |
| Zertifizierungen (aus Ihrem Standardfragebogen) | Wir beanspruchen keine Zertifizierungen nach SOC 2, ISO 27001 oder Ähnlichem und veröffentlichen weder eine vertragliche Verfügbarkeitszahl noch eine Auswahl der Datenregion. |
| Barrierefreiheit | Websites werden mit KI erstellt und bearbeitet. Ihr Team muss veröffentlichte Seiten testen; wir beanspruchen keine Konformität mit einem Barrierefreiheitsstandard. |
Schicken Sie uns Ihren Fragebogen oder diesen hier vor einer 30-minütigen Demo, und wir zeigen Ihnen die obigen Punkte live im Gespräch. Zum gesamten Einkaufsprozess lesen Sie die Beschaffungs-Checkliste für Website-Plattformen.
Quellen
Zuletzt geprüft am 2026-10-25.
- Cloud Security Alliance, Cloud Controls Matrix and CAIQ v4.1.
- EDUCAUSE, Higher Education Community Vendor Assessment Toolkit (HECVAT) und HECVAT 4: Better than Ever.
- OWASP, Application Security Verification Standard (5.0.0, 30. Mai 2025).
- IETF, RFC 9116: A File Format to Aid in Security Vulnerability Disclosure.
- DSGVO, Artikel 33, Meldung von Verletzungen des Schutzes personenbezogener Daten.
Dieser Fragebogen dient der allgemeinen Information und ist keine Rechts- oder Sicherheitsberatung. Passen Sie ihn gemeinsam mit Ihren Sicherheits- und Rechtsteams an Ihre eigenen Pflichten an.
Häufige Fragen
Brauche ich für einen Website-Builder einen separaten Sicherheitsfragebogen?
Verwenden Sie Ihren Standardfragebogen (CAIQ, HECVAT oder Ihren eigenen) und ergänzen Sie websitespezifische Fragen. Standardfragebögen fragen selten, wer auf Ihren Domains veröffentlichen darf, was nach dem Entfernen einer Website mit DNS passiert, welche Skripte die Plattform öffentlichen Seiten hinzufügt oder was KI-Funktionen mit Ihren Inhalten machen.
Welche Sicherheitsfrage zu Websites wird am häufigsten übersehen?
Was mit Domains passiert, die nach dem Schließen einer Website noch auf die Plattform zeigen. Prüft die Plattform die Inhaberschaft nicht erneut, kann ein anderer Kunde womöglich eine Website mit dieser Domain verbinden. Fragen Sie, wie die Inhaberschaft geprüft und erneut geprüft wird.
Wie sollte ich die Antworten von Anbietern bewerten?
Nach dem stärksten Nachweis hinter jeder Antwort: Eine Marketingbehauptung zählt nichts, eine schriftliche Antwort etwas, Dokumentation mehr, eine Live-Vorführung viel bei Produktfunktionen und ein gültiger unabhängiger Bericht mit passendem Umfang am meisten bei internen Kontrollen.
Verfügt We.Inc über Sicherheitszertifizierungen?
Wir beanspruchen keine Zertifizierungen nach SOC 2, ISO 27001 oder Ähnlichem. Wir können Rollen, Einschränkungen pro Kunde, Freigabe vor der Veröffentlichung, das Audit-Log, eigene Domains und Code-Export live in einer Demo zeigen und den Rest Ihres Fragebogens schriftlich beantworten.
Kostenlos starten · Keine Kreditkarte nötig
Verwandt: Ratgeber
- Website-Kunden-Fragebogen
- Farbschemata für Websites
- Vorlage für ein Website-Content-Audit
- Website-Design-Brief-Vorlage
- Vorlage
- Checkliste für die Website-Übergabe
- Website-Header-Beispiele zum Bearbeiten und Kopieren
- Website-Heatmaps
Produkt
Für wen
- Für Agenturen
- Für Freelancer
- Für Hosting-Anbieter
- Für SaaS-Plattformen
- Für Start-ups
- Finanzdienstleistungen
- Lösungen für das Gesundheitswesen
Funktionen
Ressourcen
- Blog
- Hilfecenter
- Kostenlose Tools für Unternehmen
- Free UI Components
- Vorlagen
- Vorlagen-Sammlungen
- Website-Beispiele
- Ratgeber
- Vergleiche
- Alternativen
- Die besten
- Testberichte
- Preisübersichten
- Anwendungsfälle
- Glossar und Anleitungen
- Integrationen
- Entwickler
- Benchmark
- Windows App