Qui l'a modifié, et quand : le journal d'audit, ligne par ligne
Marque blanche / Journal d'audit
Tôt ou tard, quelqu'un pose une question à laquelle personne ne peut répondre de mémoire. Qui a donné son propre domaine à ce client ? Qui a retiré ce membre de l'équipe ? Qui a approuvé le site mis en ligne avec les mauvais prix ? Un journal d'audit est la trace qui répond à ces questions. Cette page montre exactement ce que le nôtre enregistre, ce qu'il n'enregistre pas, et comment l'utiliser sans surestimer ce qu'il prouve.
Réserver une démo · Les tarifs sont adaptés à votre volume et à votre configuration, et vous obtenez votre prix exact pendant l'appel. 0% de frais de transaction.
Mis à jour : 25 octobre 2026
En bref
- Le journal d'audit de We.Inc enregistre les actions sur le compte de marque : clients invités, modifiés ou supprimés, réglages par défaut des permissions, paramètres de marque, changements d'équipe, formules, domaines et approbations de publication.
- Chaque entrée comporte une date, l'utilisateur, l'action, la ressource concernée et un champ de détails listant ce qui a changé.
- Seuls les propriétaires et administrateurs peuvent l'ouvrir. Il peut être filtré par action et s'affiche par pages de 50 entrées.
- Ce n'est pas un historique page par page des modifications de chaque site, et nous ne revendiquons ni durée de conservation ni inviolabilité. Réservez une démo pour le voir sur votre propre compte.
Ce que montre l'écran
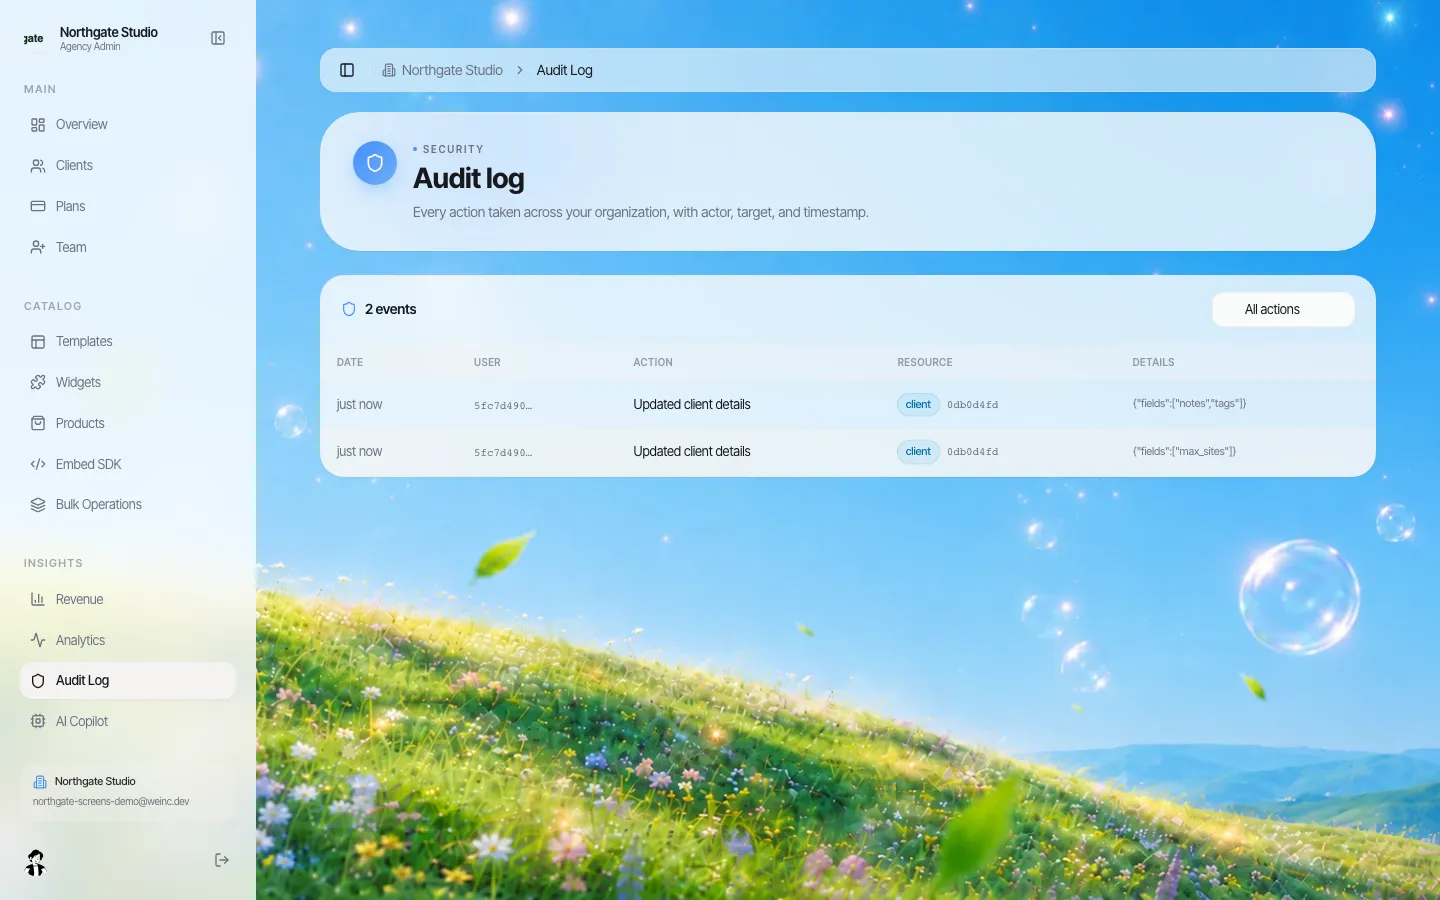
*Deux entrées réelles issues de la modification d'un client de démonstration : l'une a changé les notes et étiquettes, l'autre la limite de sites. Chaque ligne affiche date, utilisateur, action, ressource et détails.*
Chaque entrée du journal d'audit comporte cinq éléments :
| Colonne | Ce qu'elle contient | Exemple tiré de la capture |
|---|---|---|
| Date | Quand l'action a eu lieu | « à l'instant » |
| Utilisateur | Qui l'a effectuée | Actuellement affiché sous forme d'identifiant de compte, pas de nom |
| Action | Ce qui a été fait, en toutes lettres | « Détails du client mis à jour » |
| Ressource | Quel type d'élément a été touché, et lequel | client, avec son identifiant |
| Détails | Les précisions, lorsque l'action en comporte | Les champs modifiés : notes et étiquettes ; ou la limite de sites |
Les propriétaires et administrateurs peuvent filtrer le journal par action (le menu « Toutes les actions ») et le parcourir page par page. Les autres rôles de l'équipe et les propriétaires de sites ne peuvent pas l'ouvrir.
Une réserve honnête sur la capture : la colonne utilisateur affiche aujourd'hui un identifiant de compte plutôt qu'un nom. Vous pouvez faire correspondre l'identifiant à une personne grâce à votre liste d'équipe, mais c'est une étape à connaître avant de vous fier au journal dans l'urgence.
Ce qui est enregistré
Voici les actions au niveau du compte consignées dans le journal, regroupées selon la question à laquelle chacune répond :
| La question qu'on vous pose | Actions enregistrées |
|---|---|
| Qui a ajouté ou supprimé ce client ? | Client invité ; client supprimé |
| Qui a modifié ce que ce client peut faire ? | Détails du client mis à jour, y compris limite de sites, formule, notes, étiquettes et réglages par client |
| Qui a modifié les règles pour tout le monde ? | Réglages par défaut des clients mis à jour (les réglages de la marque et l'approbation par défaut) |
| Qui a modifié la marque ? | Image de marque mise à jour |
| Qui a modifié notre équipe ? | Membre invité ; rôle modifié ; membre ajouté ou retiré |
| Qui a approuvé la mise en ligne de ce site ? | Demande de publication approuvée ou refusée |
| Qui a modifié ce que paient les clients ? | Formule créée, modifiée ou supprimée ; connexion des paiements lancée |
| Qui a supprimé un domaine ? | Domaine supprimé |
| Qui a ouvert le site d'un client depuis la console ? | Site client ouvert |
Ce qui n'est pas enregistré, et où trouver cette information
Être clair sur ce point compte davantage que la liste ci-dessus, car un journal d'audit n'est utile que si l'on connaît ses limites.
- Les modifications à l'intérieur d'un site. Le journal n'enregistre pas que quelqu'un a modifié un titre sur la page d'accueil d'un client. Il porte sur le compte et les règles qui encadrent les sites, pas sur le contenu de chaque page. Pour l'historique des contenus, le code du site peut être synchronisé avec GitHub, où chaque modification synchronisée est un commit daté.
- Ce que font les propriétaires de sites dans leurs propres comptes. Un client qui crée une page, envoie une photo ou modifie un texte n'effectue pas une action de l'organisation.
- Les connexions et tentatives de connexion échouées. Le journal n'est pas un flux de surveillance de sécurité.
- La conservation et l'inviolabilité. Nous n'indiquons pas de durée de conservation et ne prétendons pas que le journal est immuable. Si votre politique d'archivage exige une durée de conservation définie, exportez ce dont vous avez besoin à intervalles réguliers (voir ci-dessous) et demandez-nous lors de la démo ce qui est disponible aujourd'hui.
L'utiliser en pratique
Quand quelque chose tourne mal
Partez de la ressource, pas de la date. Si un client a soudain un domaine personnalisé, filtrez sur les modifications de clients et parcourez les entrées correspondant à l'identifiant de ce client. Le champ de détails indique les champs modifiés dans chaque entrée, ce qui permet de distinguer une modification de notes d'un changement de permission sans deviner.
Revue mensuelle (15 minutes)
Choisissez un jour fixe. Un propriétaire ou un administrateur lit les entrées du mois écoulé et se pose quatre questions :
- Quelqu'un a-t-il rejoint l'équipe, changé de rôle ou quitté l'équipe, et cela correspond-il aux RH ou à la liste des contrats ?
- Un client a-t-il obtenu une permission qui, selon la charte de marque, nécessite une validation (accès au code, domaine propre) ?
- Les réglages par défaut de la marque ont-ils changé ? Était-ce convenu ?
- Des demandes de publication ont-elles été refusées, et le propriétaire a-t-il corrigé et soumis à nouveau ?
Notez la date de la revue et les suites données dans vos propres archives. Un journal que personne ne lit ne prouve pas grand-chose.
Quand des personnes partent
Quand un membre de l'équipe part, retirez-le le jour même et vérifiez ses actions récentes dans le journal. C'est le moment où l'on découvre le plus souvent un changement de permission dont personne n'a parlé.
Organismes publics et demandes d'accès aux documents
De nombreux organismes publics doivent conserver une trace de leurs décisions administratives et peuvent recevoir des demandes d'accès aux documents publics. Le journal d'audit peut vous aider à reconstituer qui a modifié les réglages des sites et quand, mais ce n'est pas un système de gestion des archives et nous ne prétendons pas qu'il satisfait à un calendrier de conservation ou à une loi en particulier. Considérez-le comme une source à copier dans votre propre système d'archives, selon vos propres règles de conservation. Notre page administrations traite plus largement de l'adéquation au secteur public.
Questions à poser à tout fournisseur sur les journaux d'audit
Utilisez-les que vous nous choisissiez ou non. Nos réponses figurent dans la colonne de droite.
| Question | Pourquoi c'est important | We.Inc aujourd'hui |
|---|---|---|
| Quelles actions sont journalisées ? Demandez la liste. | « Tout » est rarement vrai | Les actions au niveau du compte du tableau ci-dessus |
| Les modifications de contenu dans les sites sont-elles journalisées ? | Journal des réglages et historique des contenus sont deux choses différentes | Non ; utilisez la synchronisation GitHub pour l'historique des contenus |
| Qui peut lire le journal ? | Trop large, il fuit ; trop restreint, personne ne le lit | Propriétaires et administrateurs |
| Une entrée montre-t-elle ce qui a changé, ou seulement que quelque chose a changé ? | Il vous faut le champ, pas seulement l'événement | Un champ de détails liste les champs modifiés lorsque l'action en comporte |
| Combien de temps les entrées sont-elles conservées ? Peuvent-elles être modifiées ou supprimées ? | Conservation et intégrité sont la raison d'être d'un journal | Aucune durée de conservation ni immuabilité revendiquée ; demandez lors de la démo |
| Le journal peut-il être exporté ? | Vous pourriez en avoir besoin dans votre propre système d'archives | Demandez lors de la démo les options d'export actuelles |
| L'utilisateur est-il affiché par son nom ? | La rapidité pendant un incident | Identifiant de compte aujourd'hui |
Pour une liste plus large de questions à poser aux fournisseurs, consultez notre liste de contrôle pour l'achat d'une plateforme.
Comment cela s'articule avec les permissions et l'approbation
Le journal d'audit est la troisième pièce d'un ensemble. Les permissions clients décident de ce que chaque propriétaire de site peut faire. Les approbations de publication placent un contrôle avant la mise en ligne d'un site. Le journal d'audit enregistre qui a modifié l'un ou l'autre et qui a approuvé quoi. Chacun est plus faible seul : des permissions sans journal invitent aux exceptions discrètes, et un journal sans permissions ne fait qu'enregistrer le désordre.
Le guide du NIST sur la gestion des journaux (SP 800-92, 2006) reste la référence si vous rédigez une politique interne de journalisation ; il porte sur les journaux de sécurité à l'échelle d'une organisation, ce qui est plus large que le journal de compte d'une plateforme de sites, mais ses conseils sur le choix de ce qu'il faut journaliser et de qui le relit s'appliquent.
Réservez une démo : nous modifierons les réglages d'un client pendant l'appel et vous montrerons les entrées que cela crée.
Sources
Dernière vérification le 2026-10-25.
- National Institute of Standards and Technology, SP 800-92: Guide to Computer Security Log Management, September 2006.
- Le comportement du produit We.Inc décrit sur cette page a été vérifié dans la version actuelle le 2026-10-25.
Voyez le journal d'audit se remplir pendant une démo
Réservez une démo de 30 minutes. Nous vous montrons le créateur à votre marque, examinons combien de sites clients vous prévoyez de gérer et vous donnons votre prix exact.
Envie de voir la visite complète d'abord ? Découvrir le créateur de sites web en marque blanche
Les questions que posent les acheteurs
Le journal d'audit enregistre-t-il les modifications du contenu des sites ?
Non. Il enregistre les actions sur le compte de marque, comme les changements de clients, permissions, marque, équipe, formules, domaines et approbations. Pour un historique des modifications de contenu, synchronisez le code d'un site avec GitHub.
Qui peut voir le journal d'audit ?
Les propriétaires et administrateurs du compte de marque. Les autres rôles de l'équipe et les propriétaires de sites ne peuvent pas l'ouvrir.
Combien de temps les entrées du journal d'audit sont-elles conservées ?
Nous n'indiquons pas de durée de conservation et ne prétendons pas que le journal est inviolable. Si vous avez besoin d'une durée de conservation fixe, copiez les entrées dans votre propre système d'archives à intervalles réguliers et demandez-nous lors de la démo ce qui est disponible.
Le journal d'audit affiche-t-il les noms ?
Aujourd'hui, la colonne utilisateur affiche l'identifiant de compte, que vous pouvez faire correspondre à une personne de votre liste d'équipe.
À lire ensuite
- Créateur de sites en marque blanche : la plateforme We.Inc
- Permissions clients : ce que chaque propriétaire de site peut faire
- Gérer de nombreux sites clients depuis un seul compte
- Sites en marque blanche pour les administrations
- Liste de contrôle pour l'achat d'une plateforme de sites web
- Plan de sortie d'un prestataire web : clauses contractuelles
Voir aussi: Créateur de site web en marque blanche avec IA
- Sites de concessionnaires à grande échelle en marque blanche
- Créateur de sites en marque blanche pour banques
- Gouvernance de marque sur de nombreux sites web
- E-mails clients en marque blanche
- Pages de connexion et d'inscription à votre marque
- Prix white label Brizy (159 $/mois) vs alternative IA
- Opérations groupées
- Créateur de sites à votre marque pour coachs et consultants
Produit
Pour qui
- Pour les agences
- Pour les indépendants
- Pour les hébergeurs
- Pour les plateformes SaaS
- Pour les startups
- Services financiers
- Solutions pour la santé
Fonctionnalités
- Éditeur par glisser-déposer
- SEO et analyses
- Image de marque personnalisée
- Tableau de bord client
- Facturation revendeur
Ressources
- Blog
- Centre d'aide
- Outils gratuits pour les entreprises
- Free UI Components
- Modèles
- Collections de modèles
- Exemples de sites
- Guides
- Comparatifs
- Alternatives
- Les meilleurs
- Avis
- Guides des tarifs
- Cas d'usage
- Glossaire et guides
- Intégrations
- Développeurs
- Benchmark
- Windows App