Quem mudou e quando: o log de auditoria, linha por linha
White label / Log de auditoria
Cedo ou tarde alguém faz uma pergunta que ninguém consegue responder de memória. Quem deu a este cliente um domínio próprio? Quem removeu aquele membro da equipe? Quem aprovou o site que foi ao ar com os preços errados? Um log de auditoria é o registro que responde a essas perguntas. Esta página mostra exatamente o que o nosso registra, o que não registra e como usá-lo sem exagerar no que ele prova.
Agendar uma demonstração · O preço é sob medida para o seu volume e a sua configuração, e você recebe seu preço exato na chamada. 0% de taxa por transação.
Atualizado: 25 de outubro de 2026
Resumo
- O log de auditoria da We.Inc registra ações na conta da marca: clientes convidados, alterados ou removidos, padrões de permissão, configurações da marca, mudanças na equipe, planos, domínios e aprovações de publicação.
- Cada entrada tem data, usuário, ação, o recurso afetado e um campo de detalhes que lista o que mudou.
- Só proprietários e administradores podem abri-lo. Ele pode ser filtrado por ação e é paginado de 50 em 50 entradas.
- Não é um histórico de edições página por página de cada site, e não fazemos afirmações sobre retenção ou proteção contra adulteração. Agende uma demonstração para vê-lo na sua própria conta.
O que a tela mostra
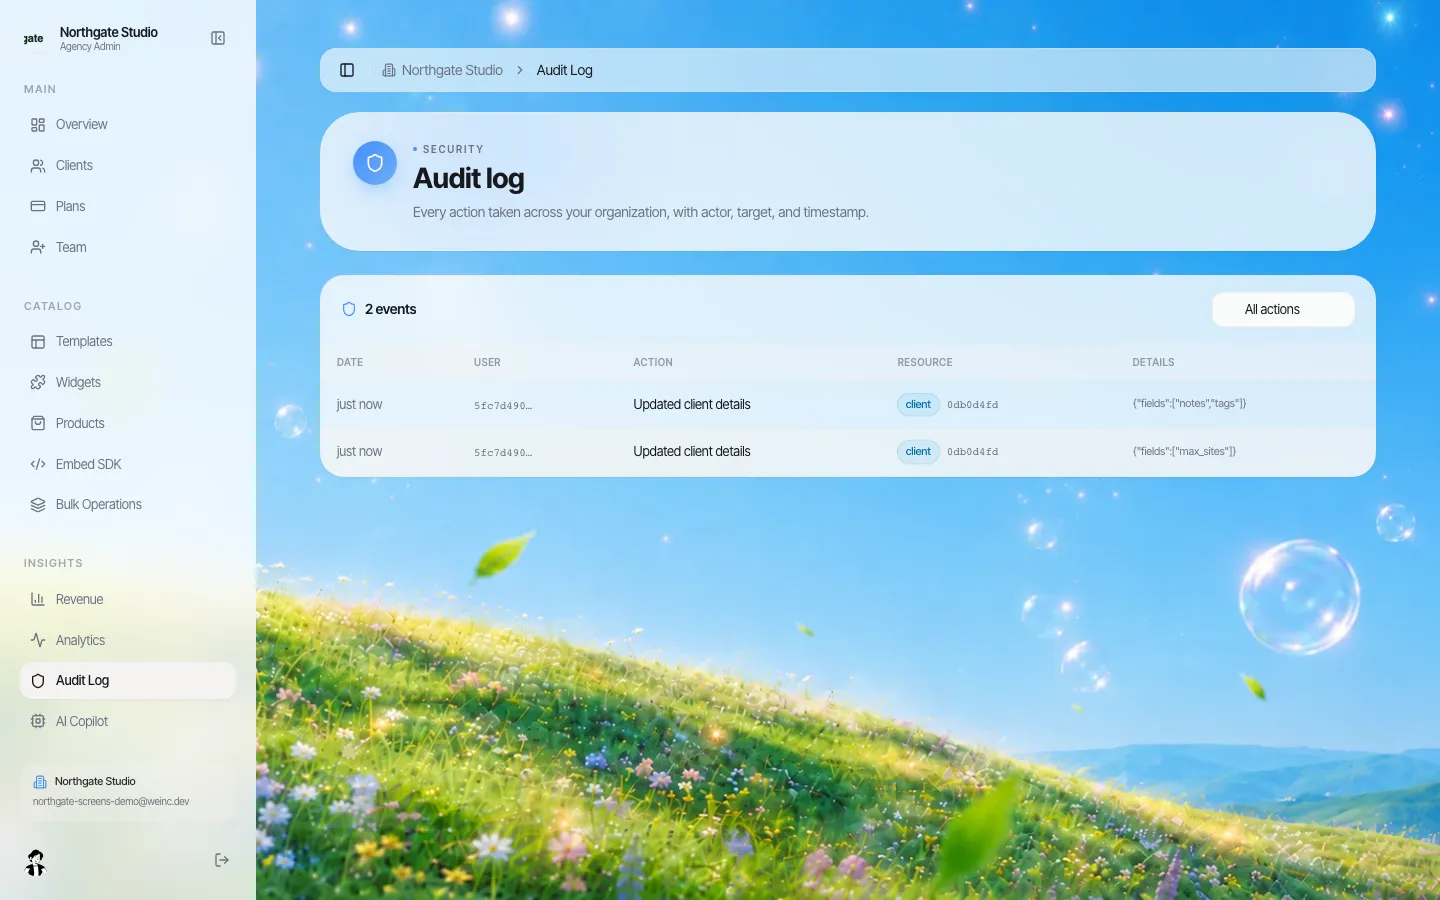
*Duas entradas reais da edição de um cliente de demonstração: uma alterou as notas e etiquetas, a outra alterou o limite de sites. Cada linha mostra data, usuário, ação, recurso e detalhes.*
Cada entrada do log de auditoria tem cinco partes:
| Coluna | O que contém | Exemplo da captura de tela |
|---|---|---|
| Data | Quando a ação aconteceu | "agora mesmo" |
| Usuário | Quem fez | Hoje aparece como o ID da conta da pessoa, não o nome |
| Ação | O que foi feito, em palavras | "Dados do cliente atualizados" |
| Recurso | Que tipo de coisa foi afetada, e qual | cliente, com o ID dele |
| Detalhes | Os detalhes, quando a ação os tem | Quais campos mudaram: notas e etiquetas; ou o limite de sites |
Proprietários e administradores podem filtrar o log por ação (o menu "Todas as ações") e navegar pelas páginas. Outros papéis da equipe e os responsáveis pelos sites não conseguem abri-lo.
Uma ressalva honesta sobre a captura de tela: a coluna de usuário mostra hoje um ID de conta, não um nome. Dá para associar o ID a uma pessoa pela sua lista de equipe, mas é um passo que você deve conhecer antes de depender do log com pressa.
O que é registrado
Estas são as ações no nível da conta gravadas no log, agrupadas pela pergunta que cada uma responde:
| Pergunta que fazem a você | Ações registradas |
|---|---|
| Quem incluiu ou removeu este cliente? | Cliente convidado; cliente removido |
| Quem mudou o que este cliente pode fazer? | Dados do cliente atualizados, incluindo limite de sites, plano, notas, etiquetas e chaves por cliente |
| Quem mudou as regras para todos? | Padrões de clientes atualizados (as chaves gerais da marca e o padrão de aprovação) |
| Quem mudou a marca? | Marca atualizada |
| Quem mudou a nossa equipe? | Membro da equipe convidado; papel alterado; membro incluído ou removido |
| Quem aprovou a publicação deste site? | Pedido de publicação aprovado ou recusado |
| Quem mudou o que os clientes pagam? | Plano criado, atualizado ou excluído; conexão de pagamentos iniciada |
| Quem removeu um domínio? | Domínio removido |
| Quem abriu o site de um cliente pelo console? | Site do cliente aberto |
O que não é registrado, e onde essa informação está
Ser claro sobre isso importa mais do que a lista acima, porque um log de auditoria só é útil se as pessoas conhecerem os limites dele.
- Edições dentro de um site. O log não registra que alguém mudou um título na página inicial de um cliente. Ele trata da conta e das regras em torno dos sites, não do conteúdo de cada página. Para o histórico de conteúdo, o código do site pode ser sincronizado com o GitHub, onde cada alteração sincronizada vira um commit com data.
- O que os responsáveis fazem nas próprias contas. Um cliente criando uma página, enviando uma foto ou editando um texto não é uma ação da organização.
- Logins e tentativas de login com falha. O log não é um feed de monitoramento de segurança.
- Retenção e proteção contra adulteração. Não informamos um período de retenção nem afirmamos que o log é imutável. Se a sua política de registros exige um período de retenção definido, exporte o que precisar periodicamente (veja abaixo) e pergunte na demonstração o que está disponível hoje.
Usando na prática
Quando algo dá errado
Comece pelo recurso, não pela data. Se um cliente de repente tem um domínio próprio, filtre pelas alterações de clientes e leia as entradas do ID daquele cliente. O campo de detalhes diz quais campos mudaram em cada entrada, então dá para distinguir uma edição de notas de uma mudança de permissão sem adivinhar.
Revisão mensal (15 minutos)
Escolha um dia fixo. Um proprietário ou administrador lê as entradas do último mês e faz quatro perguntas:
- Alguém entrou na equipe, mudou de papel ou saiu, e isso bate com o RH ou com a lista de contratos?
- Algum cliente recebeu uma permissão que o padrão da marca diz exigir aval (acesso ao código, domínio próprio)?
- Os padrões gerais da marca mudaram? Isso foi combinado?
- Algum pedido de publicação foi recusado, e o responsável corrigiu e reenviou?
Anote a data da revisão e tudo o que foi encaminhado nos seus próprios registros. Um log que nunca é lido prova muito pouco.
Quando alguém sai
Quando um membro da equipe sai, remova-o no mesmo dia e confira no log as ações recentes dele. É nesse momento que as pessoas mais descobrem uma mudança de permissão que ninguém discutiu.
Órgãos públicos e pedidos de acesso a registros
Muitos órgãos públicos precisam manter registros de decisões administrativas e podem receber pedidos de acesso a registros públicos. O log de auditoria pode ajudar a reconstruir quem mudou as configurações dos sites e quando, mas não é um sistema de gestão documental, e não afirmamos que ele atende a qualquer tabela de temporalidade ou lei específica. Trate-o como uma fonte da qual você copia para o seu próprio sistema de registros, sob as suas próprias regras de retenção. Nossa página para órgãos públicos cobre a adequação ao setor público de forma mais ampla.
Perguntas para fazer a qualquer fornecedor sobre logs de auditoria
Use estas perguntas, escolhendo a gente ou não. Nossas respostas estão na coluna da direita.
| Pergunta | Por que importa | We.Inc hoje |
|---|---|---|
| Quais ações são registradas? Peça a lista. | "Tudo" raramente é verdade | As ações no nível da conta da tabela acima |
| As edições de conteúdo dentro dos sites são registradas? | Logs de configuração e histórico de conteúdo são coisas diferentes | Não; use a sincronização com o GitHub para o histórico de conteúdo |
| Quem pode ler o log? | Amplo demais, vaza; restrito demais, ninguém lê | Proprietários e administradores |
| A entrada mostra o que mudou, ou só que algo mudou? | Você precisa do campo, não só do evento | Um campo de detalhes lista os campos alterados quando a ação os tem |
| Por quanto tempo as entradas ficam guardadas? Podem ser editadas ou excluídas? | Retenção e integridade são a razão de ser de um log | Sem retenção declarada nem afirmação de imutabilidade; pergunte na demonstração |
| O log pode ser exportado? | Você pode precisar dele no seu próprio sistema de registros | Pergunte na demonstração sobre as opções atuais de exportação |
| O usuário aparece pelo nome? | Rapidez durante um incidente | ID da conta, hoje |
Para uma lista mais ampla de perguntas a fornecedores, veja nosso checklist de contratação.
Como isso se combina com permissões e aprovação
O log de auditoria é a terceira peça de um conjunto. As permissões de clientes decidem o que cada responsável pode fazer. As aprovações de publicação colocam uma verificação antes de um site ir ao ar. O log de auditoria registra quem mudou qualquer um desses e quem aprovou o quê. Cada peça é mais fraca sozinha: permissões sem log abrem espaço para exceções silenciosas, e um log sem permissões só registra a bagunça.
O guia de gestão de logs do NIST (SP 800-92, 2006) ainda é a referência padrão se você está escrevendo uma política interna de logs; ele foi escrito para logs de segurança de uma organização inteira, algo mais amplo que o log de conta de uma plataforma de sites, mas os conselhos sobre o que registrar e quem revisa continuam valendo.
Agende uma demonstração e alteramos as configurações de um cliente durante a chamada para mostrar as entradas que isso gera.
Fontes
Última verificação em 2026-10-25.
- National Institute of Standards and Technology, SP 800-92: Guide to Computer Security Log Management, setembro de 2006.
- O comportamento do produto We.Inc descrito nesta página foi verificado na versão atual em 2026-10-25.
Veja o log de auditoria sendo preenchido numa demonstração
Agende uma demonstração de 30 minutos. Mostramos o criador com a sua marca, vemos quantos sites de clientes você pretende operar e passamos seu preço exato.
Quer ver o tour completo antes? Conheça o criador de sites white label
Perguntas que os compradores fazem
O log de auditoria registra edições no conteúdo dos sites?
Não. Ele registra ações na conta da marca, como mudanças em clientes, permissões, marca, equipe, planos, domínios e aprovações. Para um histórico de alterações de conteúdo, sincronize o código do site com o GitHub.
Quem pode ver o log de auditoria?
Proprietários e administradores da conta da marca. Outros papéis da equipe e os responsáveis pelos sites não conseguem abri-lo.
Por quanto tempo as entradas do log de auditoria ficam guardadas?
Não informamos um período de retenção nem afirmamos que o log é à prova de adulteração. Se você precisa de um período fixo de retenção, copie as entradas periodicamente para o seu próprio sistema de registros e pergunte na demonstração o que está disponível.
O log de auditoria mostra nomes?
Hoje a coluna de usuário mostra o ID da conta, que você pode associar a uma pessoa pela sua lista de equipe.
Continue lendo
- Criador de sites white label: a plataforma We.Inc
- Permissões de clientes: o que cada dono de site pode fazer
- Gerencie muitos sites de clientes em uma conta
- Sites white label para órgãos públicos
- Checklist de contratação de plataforma de sites
- Plano de saída de fornecedor de sites: cláusulas contratuais
Relacionados: Criador de Sites White Label com IA
- Sites de concessionárias em escala para marcas e grupos
- Criador de sites white label para bancos e cooperativas
- Governança de marca em vários sites
- E-mails white label para clientes com a sua marca
- Páginas de login e cadastro com sua marca no portal
- Brizy White Label (US$ 159/mês) vs alternativa com IA
- Operações em massa
- Criador de sites com a sua marca para coaches e consultores
Produto
Para quem é
- Para agências
- Para freelancers
- Para provedores de hospedagem
- Para plataformas SaaS
- Para startups
- Serviços financeiros
- Soluções para saúde
Recursos
- Editor de arrastar e soltar
- SEO e análises
- Marca personalizada
- Painel do cliente
- Faturamento de revenda
Recursos
- Blog
- Central de Ajuda
- Ferramentas gratuitas para empresas
- Free UI Components
- Modelos
- Coleções de modelos
- Exemplos de sites
- Guias
- Comparações
- Alternativas
- Os melhores
- Avaliações
- Guias de preços
- Casos de uso
- Glossário e guias
- Integrações
- Desenvolvedores
- Benchmark
- Windows App